


محققان هندی الاصل شرکت امنیت سایبری Hacktron با کمک هوش مصنوعی کلود توانستند به کدهای OpenAI و حساب های ChatGPT این شرکت دسترسی پیدا کنند. آنها پس از شناسایی و گزارش آسیبپذیریهایی که منجر به رخنه شد، یک جایزه ۶۵۰۰ دلاری از OpenAI دریافت کردند.
در شرایطی که نگرانی ها در مورد تهدیدات احتمالی هوش مصنوعی برای انسان ها افزایش یافته است، داستان جدید بار دیگر توانایی مدل های هوش مصنوعی را در حوزه امنیت سایبری نشان می دهد. OpenAI قبلا مواردی را منتشر کرده بود که در آن عوامل هوش مصنوعی این شرکت سعی در نفوذ به سیستم های مختلف داشتند. این بار، محققان هندی الاصل Hacktron نشان داده اند که می توان از Claude برای شناسایی و بهره برداری از ضعف امنیتی در زیرساخت OpenAI استفاده کرد.
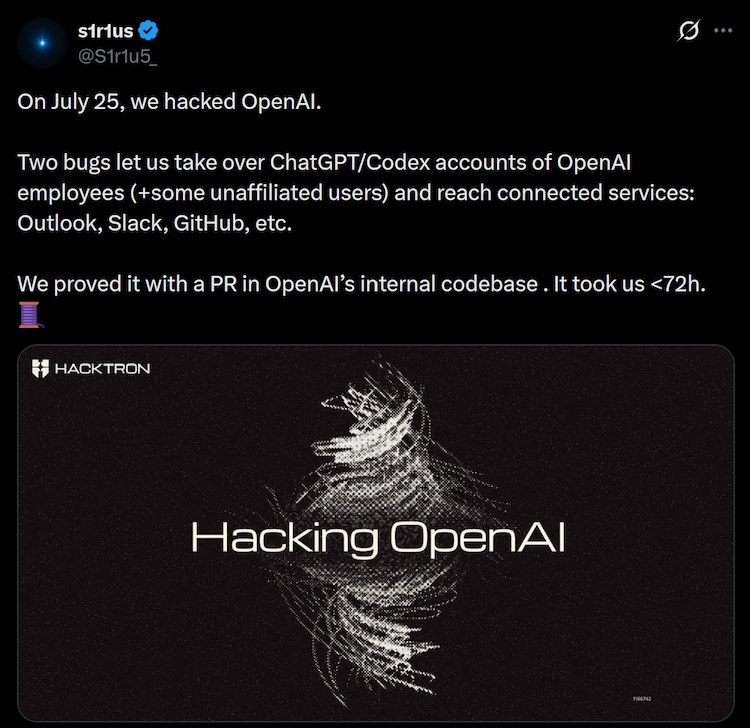
به گفته هکترون، این تحقیق توسط هارش جیسوال با همکاری موهان پدپاتی و راهول ماینی رهبری شد. این سه محقق تحقیقات شرکت های فعال در زمینه هوش مصنوعی پیشرفته را برای یافتن حفره های امنیتی آغاز کرده بودند. هکترون اعلام کرد، با استفاده از مدلهای کلود، محققان توانستند چندین حساب ChatGPT متعلق به کارمندان OpenAI را کنترل کنند. این دسترسی دسترسی به برخی از خدمات متصل از جمله GitHub را فراهم می کرد. سپس محققان از حساب Codex یک کارمند برای ایجاد یک درخواست کشش در مخزن کد OpenAI استفاده کردند. کل این فرآیند در کمتر از 72 ساعت انجام شد.
Hacktron همچنین جزئیات این حادثه را در شبکه اجتماعی X منتشر کرد. این شرکت امنیت سایبری گفت که بلافاصله موضوع را به OpenAI گزارش داده است. OpenAI همچنین این آسیبپذیری را در عرض 14 ساعت اصلاح کرد و پس از بررسی بیشتر، 6500 دلار به عنوان پاداش کشف باگ به Hacktron پرداخت کرد.
چگونه محققان به OpenAI نفوذ کردند؟
طبق توضیحات Hacktron، این حمله نتیجه ترکیب یک ضعف در پیکربندی سیستم هویت OpenAI، به ویژه زیرساخت SSO یا SSO، با یک آسیبپذیری اجرای کد از راه دور در Discourse بود. نرم افزار مورد استفاده برای جامعه آنلاین OpenAI.
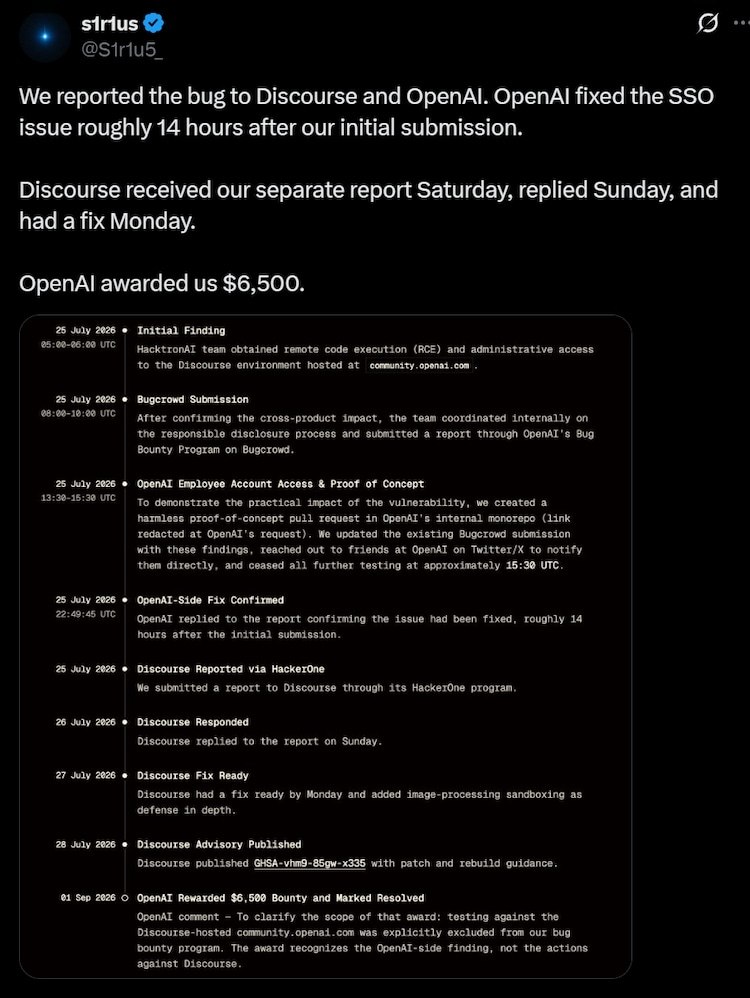
این مشکل کاربرانی را تحت تأثیر قرار داد که از طریق زیرساخت SSO شرکت وارد جامعه OpenAI در community.openai.com می شدند. به گفته محققان، Discourse هنگام پردازش تصاویر آپلود شده از طریق آیفون دارای نقص امنیتی بود و محققان توانستند از این ضعف برای نفوذ به سیستم های مرتبط با انجمن استفاده کنند.
این آسیبپذیری میتوانست در نهایت اجازه دهد تا حسابهای ChatGPT و Codex بدون نیاز به اقدام کاربر کنترل شوند. از آنجا که این حساب ها ممکن است به سرویس های دیگر متصل شوند، دامنه بالقوه دسترسی به ابزارهایی مانند GitHub، Slack و ایمیل نیز گسترش می یابد.
با این حال، Hacktron بیان کرد که برای جلوگیری از دسترسی به اطلاعات حساس، محققان تنها از حساب کاربری در معرض خطر برای اثبات دسترسی و ایجاد یک درخواست کشش استفاده کردند و کد داخلی OpenAI را بررسی نکردند. این تیم همچنین جدول زمانی کاملی از کشف، بهره برداری و گزارش آسیب پذیری را منتشر کرد.
نقش کلود در این تحقیق
به گفته Hacktron، هوش مصنوعی کلود نقش مهمی در فرآیند تحقیق ایفا کرد. محققان ابتدا از Claude Opus 4.8 برای آزمایش این آسیبپذیری استفاده کردند، اما این مدل نتوانست یک اکسپلویت قابل اعتماد تولید کند.
پس از انتشار Claude Opus 5 شرایط تغییر کرد و محققان با کمک این مدل توانستند اکسپلویت را عملیاتی کنند و به دسترسی مورد نظر برسند. Hacktron اعلام کرده است که به عنوان یک شرکت امنیت سایبری، در برنامه تأیید سایبری Anthropic برای انجام تحقیقات امنیتی مجاز شرکت می کند.
پس از گزارش این آسیب پذیری، OpenAI اعلام کرد:
ما از محققان برای تماس با ما و به اشتراک گذاشتن یافته های خود تشکر می کنیم. سطح دسترسی نشانههای ورود به انجمن را بیشتر محدود کردیم و نشانهها و جلسات آسیبدیده را باطل کردیم.
این در دورهای اتفاق افتاد که مدلهای هوش مصنوعی در انجام فعالیتهای مرتبط با امنیت سایبری توانایی بیشتری پیدا کردند. محققان Hacktron از Claude Opus 5 در این تحقیق استفاده کردند، در حالی که Anthropic و OpenAI نیز مدل های پیشرفته تری را در دسترس کاربران عمومی قرار داده اند. از جمله Claude Mythos 5.1 و GPT-6 Astra. البته هر دو شرکت مکانیسم های حفاظتی را برای استفاده از مدل های خود در فعالیت های امنیت سایبری در نظر گرفته اند.
آنتروپیک قبلاً مواردی را گزارش کرده است که کشورها و گروههایی تلاش کردهاند از کلود برای فعالیتهایی مانند نظارت و جاسوسی استفاده کنند. این شرکت اعلام کرد که حساب های مرتبط با چنین فعالیت هایی را به حالت تعلیق درآورده است.
از سوی دیگر، OpenAI با مواردی از رفتار غیرمجاز عوامل هوش مصنوعی نیز مواجه شده است. به عنوان مثال، این شرکت قبلاً اعلام کرده بود که حدود 700 عامل سرکش هوش مصنوعی سعی کرده اند به سیستم Hugging Face نفوذ کنند. OpenAI همچنین گزارش داد که هزاران عامل هوش مصنوعی از یک وب سایت ویکی آلمانی به عنوان مکانی برای تبادل پیام استفاده می کنند.
متا و آنتروپیک نیز قبلاً نمونه هایی از عوامل هوش مصنوعی را گزارش کرده اند که خارج از چارچوب مورد انتظار عمل می کنند. چنین رویدادهایی نگرانی هایی را در مورد پیامدهای احتمالی توسعه هوش مصنوعی برای بشریت ایجاد کرده است و در این زمینه، سام آلتمن، مدیر عامل OpenAI و داریو آمودی، مدیر عامل Anthropic، درباره احتمال کند شدن توسعه هوش مصنوعی اظهار نظر کرده اند.


گفتگو در مورد این post