


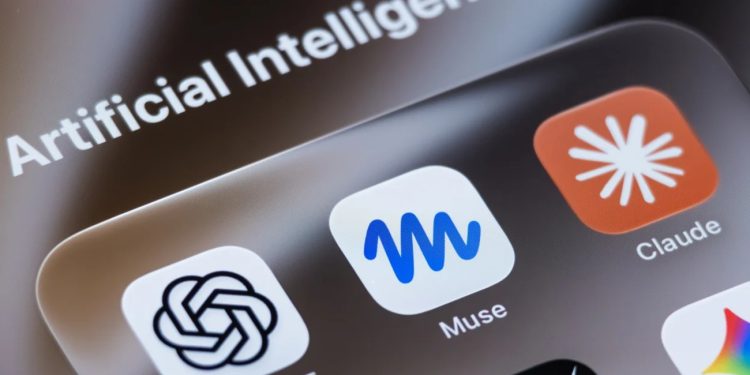
دستیارهای هوشمند ممکن است پول کاربران را در کلاهبرداری هدر دهند. موسسات مالی اکنون خواستار اقدامات پیشگیرانه هستند.
در حالی که حامیان سرسخت هوش مصنوعی بیشتر نگران سناریوهای آخرالزمانی و نابودی جهان به دست این فناوری هستند، برخی موسسات مالی بزرگ زنگ خطری ملموس تر و واقعی تر به صدا درآورده اند: کلاهبرداری!
روز سهشنبه، کنسرسیومی از بانکهای بزرگ جهانی بیانیهای منتشر کردند که در آن نگرانیهای خود را در مورد نقش دستیاران هوش مصنوعی در تجارت تشریح کردند. این سند همچنین اصولی را که بانکها انتظار دارند شرکتهای هوش مصنوعی در ادامه توسعه فناوری به آن پایبند باشند، توضیح میدهد.
به طور خاص، بانکها نگران هستند که عوامل هوش مصنوعی (که اختیار خرید و پرداخت از طرف مشتریان را دارند) پول کاربران را به دلیل کلاهبرداری از دست بدهند و به نوبه خود به فروشندگان آسیب برسانند.
در مقدمه این سند آمده است:
به عنوان مؤسسات مالی تحت نظارت دقیق نظارتی، با ظهور فناوریهای نوظهور، بر مدیریت ریسک مؤثر متمرکز شدهایم. هنوز برای مصرف کنندگان مشخص نیست که آیا عوامل هوش مصنوعی واقعاً به نفع آنها عمل می کنند یا خیر.
این سند در ادامه می افزاید:
نگرانی اصلی این است که عوامل هوش مصنوعی ممکن است محصول اشتباهی بخرند، پول زیادی خرج کنند یا بدتر از آن، پول کاربر را به کلاهبرداری برگردانند. مشتریان مطمئن نیستند که آیا در این فرآیند از آنها محافظت می شود یا در صورت بروز خطا به چه کسی مراجعه کنند.
این مانیفست با عنوان «ایجاد اعتماد در کسب و کار مبتنی بر نمایندگی» توسط مؤسسات معروفی مانند بانک آمریکا، کپیتال وان، بانک ASB، بانک مشترک المنافع استرالیا، گروه ING و گروه نت وست منتشر شده است.
در بخش دیگری از این سند می خوانیم:
تجارت عامل محور خطرات امنیتی جدیدی را معرفی می کند و احتمال تقلب و اختلافات مالی را افزایش می دهد. ممکن است بین مصرف کنندگان، هوش مصنوعی و فروشندگان در مورد اینکه چه محصول یا خدماتی باید ارائه شود، چه زمانی و چگونه باید ارائه شود، یا اگر هوش مصنوعی از اختیارات خود تجاوز کند، چه کسی پاسخگو خواهد بود، تضادهایی وجود داشته باشد.
برخی از ارائه دهندگان ممکن است در اعمال ناامن شرکت کنند. از جمله درخواست اطلاعات کارت بانکی مصرف کننده و درج مستقیم آن در وب سایت ها، اولویت دادن به روش های پرداخت ناامن و عدم رعایت استانداردهای پردازش پرداخت. عوامل مخرب همچنین ممکن است روش های حمله جدیدی را امتحان کنند. از جمله نفوذ به عوامل هوش مصنوعی و جعل هویت آنها و همچنین اجرای اشکال پیچیده تر مهندسی اجتماعی.
این گروه های مالی همچنین نسبت به صاحبان مشاغل ابراز نگرانی کردند. زیرا ظهور چت باتهای خرید احتمالاً شکایات، اختلافات مربوط به کارتهای اعتباری و موارد بازپرداخت را افزایش میدهد.
این سند پنج اصل اساسی را برای صنعت هوش مصنوعی بیان می کند: شفافیت، ایمنی، حریم خصوصی و حفاظت از داده ها، انتخاب و تعامل.
به عنوان مثال، این مؤسسات مالی معتقدند که توسعه دهندگان هوش مصنوعی باید ایمنی و رضایت مشتری و فروشنده را بر حریم خصوصی کاربر اولویت دهند. همچنین بانک ها از این شرکت ها می خواهند که به حق انتخاب مصرف کنندگان در بازار احترام بگذارند و با ایجاد محدودیت آنها را در دام انحصار نیندازند.
زمان انتشار این سند نیز در نوع خود جالب بود. این مانیفست کمتر از 24 ساعت پس از کشف یک آسیب پذیری خطرناک (از نوع روز صفر) در دستیار هوشمند متا به نام Muse منتشر شد. همچنین انتشار این سند تنها ساعاتی پس از اعلام رسمی آمازون مبنی بر مسدود کردن دسترسی Muse Assistant برای خرید در پلتفرم خود رخ داد.



گفتگو در مورد این post