
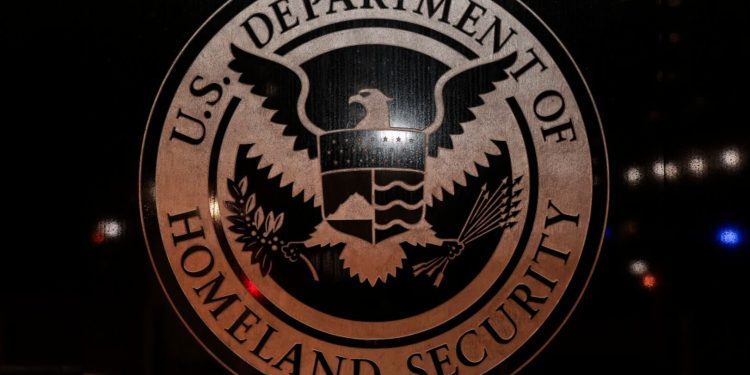
اطلاعات هویتی هزاران کارمند وزارت امنیت داخلی ایالات متحده پس از سرقت گسترده اطلاعات در یک رخنه سایبری که بدون اطلاع عمومی در اوایل سال جاری رخ داد، به صورت آنلاین به بیرون درز کرد.
این اطلاعات شامل اسامی، عناوین شغلی و اطلاعات تماس کاری بیش از 40000 کارمند این اداره فدرال، از جمله ماموران مرزی و مهاجرت، نیروهای امنیت سایبری و مقامات ارشد است. آدرس ایمیل، شماره تلفن همراه و محل دفتر کارمندان نیز از جمله اطلاعات فاش شده است.
یک هکر با نام مستعار وزارت صلح ادعا کرد که این اطلاعات را از سیستم ثبت نام Okta به دست آورده است. سیستمی که وزارت امنیت داخلی برای دسترسی کارکنان و پیمانکاران سازمان های وابسته به شبکه مرکزی خود استفاده می کند. این سیستم همچنین سوابق فناوری اطلاعات و ورود کاربران را حفظ می کند. اطلاعاتی که شامل جزئیات حسابهای کاربری و سیستمها و برنامههای داخلی قابل دسترسی برای هر فرد است.
بیش از نیمی از مجموعه داده های فاش شده، از جمله حدود 21000 فایل، مربوط به کارمندان گمرک و حفاظت مرزی ایالات متحده است. نیروهایی که در فرودگاه ها و سایر مبادی ورودی این کشور فعالیت می کنند.
همچنین اطلاعات 10000 کارمند اداره مهاجرت و گمرک آمریکا و واحد تحقیقات امنیت داخلی آن منتشر شده است. نزدیک به هزار مورد دیگر مربوط به کارمندان آژانس امنیت سایبری و زیرساخت ایالات متحده است.
هزاران پرونده دیگر متعلق به کارمندان ستاد مرکزی وزارت امنیت داخلی و آژانس های تابعه آن، از جمله خدمات شهروندی و مهاجرت ایالات متحده و سرویس حفاظتی فدرال است.
هکر در یادداشتی که همراه با داده ها منتشر کرد و توسط TechCrunch به آن دسترسی پیدا کرد، گفت:
آنها اطلاعات ما را دارند، بنابراین عادلانه است که ما اطلاعات آنها را داشته باشیم.
این حادثه آخرین مورد از یک سری حملات سایبری علیه نهادهای دولتی ایالات متحده در ماه های اخیر است. پیش از این، هکرها هزاران پرونده پرسنل ماموران FBI را سرقت کرده بودند. در حمله ای دیگر، اطلاعات شخصی میلیون ها نفر از کارکنان فعلی و سابق ارتش آمریکا از واحد منابع انسانی پنتاگون به سرقت رفت.
این دومین رخنه امنیتی مربوط به وزارت امنیت داخلی در سال جاری است. در ماه مارس، هکر ادعا کرد که هزاران قرارداد بین این وزارتخانه و شرکتهای خصوصی، از جمله پیمانکاران دفاعی و تامینکنندگان فناوریهای نظارتی به دست آورده است.
به نظر می رسد مجموعه جدید اطلاعات فاش شده معتبر باشد و تصویری نادر، هرچند ناقص، از محدوده فعالیت ها و ساختار عملیاتی وزارت امنیت داخلی ارائه می کند. عملکرد این وزارتخانه در زمینه اخراج مهاجران، دستگیری های خودسرانه و کشتار شهروندان آمریکایی در دولت فعلی به یکی از موضوعات مهم رای دهندگان پیش از انتخابات میان دوره ای آمریکا تبدیل شده است.
اطلاعات دزدیده شده از وزارت امنیت داخلی ابتدا به دست روزنامه نگار و هکر مایا آرسون کرو یافت. او سپس یک کپی از اطلاعات را با گروه غیرانتفاعی DDO Secrets به اشتراک گذاشت. مجموعه ای که پایگاه های اطلاعاتی طبقه بندی شده را در راستای منافع عمومی منتشر می کند.
TechCrunch برخی از اطلاعات را با تطبیق نام چندین کارمند شناخته شده DHS با نسخه آفلاین پایگاه داده و تأیید صحت آنها تأیید کرد. بر اساس زمانهای ثبت شده در پروندههای پرسنلی، به نظر میرسد که هزاران سابقه از فهرست سازمانی بخش در اواسط اوت حذف شده است.
تعداد پرونده های فاش شده تقریباً معادل یک پنجم نیروی انسانی وزارت امنیت داخلی است. موسسه ای که حدود 220 هزار کارمند دارد. هنوز مشخص نیست که آیا آسیب پذیری منجر به این نفوذ برطرف شده است یا مقامات وزارت امنیت داخلی از سرقت اطلاعات مطلع بوده اند.
پس از انتشار این گزارش، سخنگوی وزارت امنیت داخلی در پاسخ به تک کرانچ گفت:
وزارت امنیت داخلی از احتمال رخنه امنیتی آگاه است و اقدامات لازم را برای مقابله سریع و موثر با این وضعیت انجام می دهد. ما تمام تهدیدات امنیتی علیه کارمندان و عوامل خود را جدی می گیریم و تلاش خواهیم کرد تا اطمینان حاصل کنیم که همه آنها به اندازه کافی محافظت می شوند. با انتشار اطلاعات بیشتر، مردم را در جریان خواهیم گذاشت.
سخنگوی شرکت اکتا در پاسخ به درخواست تک کرانچ از اطلاع این شرکت از گزارش منتشر شده خبر داد و افزود:
امنیت Ekta برقرار است و ما هیچ مدرکی مبنی بر اینکه داده ها یا سیستم های ما به خطر افتاده است نداریم.
علاوه بر اطلاعات هویتی ماموران و افسران، داده های فاش شده جزئیات بیشتری را در مورد فناوری های نظارتی و ابزارهای امنیت سایبری در دسترس کارمندان وزارت امنیت داخلی نشان می دهد. منتقدان خواستار بررسی دقیق شرکت های فناوری هستند که بودجه یا محصولاتی را به ICE ارائه می دهند.
این اطلاعات شامل عضویت کارکنان در گروههای کاربری Active Directory میشود. سیستمی که دسترسی به ابزارها، خدمات داخلی و محصولات شرکت های شخص ثالث مورد استفاده کارمندان وزارت را مدیریت می کند.
اکثر کارمندان وزارت امنیت داخلی در این مجموعه داده اعضای گروه هایی بودند که به Microsoft 365 دسترسی دارند. این سرویس ابری میزبان ایمیل ها و فایل های شرکتی است. دسترسی به نرمافزارهایی مانند Adobe Acrobat و Citrix و سایر برنامههای رایج رایانهای اداری نیز از طریق گروههای کاربری جداگانه مدیریت میشود.
اطلاعات منتشر شده همچنین نشان می دهد که حدود 4500 کاربر از جمله مقامات مهاجرت و افسران اخراج مهاجرت، اعضای گروهی به نام کاربران Hedaspace بوده اند.
Hedaspace که خدمات مشاوره و سلامت روان آنلاین ارائه میکند، قبلاً یک قرارداد فدرال ۸۲۵۰۰ دلاری با اداره مهاجرت و گمرک ایالات متحده داشته است. این قرارداد در سال 2023 به پایان رسید و هدف از آن تهیه نرم افزار سلامت روان مورد نیاز کارکنان واحد عملیات اجرایی برای اخراج مهاجران بود.
سخنگوی هدااسپیس اعلام کرد که این شرکت از سال 2023 تاکنون هیچ خدماتی به وزارت امنیت داخلی یا اداره مهاجرت و گمرک آمریکا ارائه نکرده است.
ده ها گروه کاربری دیگر در داده های فاش شده به Penlink مراجعه می کنند. یک شرکت نظارت اینترنتی که فناوری هایی را برای ردیابی مکان صدها میلیون دستگاه تلفن همراه ارائه می دهد. Penlink چندین سال همکاری قراردادی با اداره مهاجرت و گمرک ایالات متحده داشته است.
تعداد اعضای این گروه های کاربری متفاوت است. برخی از آنها فقط چند کاربر در دفاتر محلی وزارت امنیت داخلی در سراسر کشور دارند، در حالی که برخی دیگر بیش از 2000 عضو در واحد تحقیقات امنیت داخلی وزارت مهاجرت دارند.
یک گروه به طور خاص به Penlink PLX اشاره دارد. ابزاری که سازنده می گوید برای جمع آوری و تجزیه و تحلیل اطلاعات بلادرنگ از تماس های تلفنی، پیام های متنی، فعالیت های اینترنتی و شبکه های اجتماعی استفاده می شود.
یک گروه کاربری دیگر شامل بیش از 200 کاربر اداره گمرک و حفاظت از مرزها است که به اپلیکیشن موبایل فورتفای متصل هستند. این برنامه تشخیص چهره توسط ماموران حفاظت از گمرک و مرز و اداره مهاجرت و گمرک ایالات متحده برای شناسایی افراد، بررسی اطلاعات هویتی و بررسی وضعیت مهاجرت آنها استفاده می شود.
در میان گروه های کاربری، چندین گروه مرتبط با دسترسی به ChatGPT دیده می شود که تعدادی از مقامات ارشد وزارت امنیت داخلی در آن عضویت دارند. گروه های دیگری نیز در تحقیقات در مورد گروه های هکری تحت حمایت چین به نام Salt Typhoon و Volt Typhoon مشارکت دارند.
محققان و حامیان دسترسی عمومی به اطلاعات بر این باورند که داده های فاش شده می تواند سرنخ های ارزشمندی برای بررسی اتهامات سوء استفاده از سوی دولت ترامپ ارائه دهد. به عنوان مثال، آدرس ایمیل نمایندگان را می توان در ثبت درخواست های سوابق عمومی تحت قانون آزادی اطلاعات ایالات متحده استفاده کرد.
رایان شاپیرو، مدیر اجرایی سازمان غیرانتفاعی Transparency Property of People گفت:
آدرسهای ایمیل و شماره تلفن ابزارهای ضروری برای محققانی هستند که درخواستهای قانون آزادی اطلاعات را ارسال میکنند. این اطلاعات اغلب بین یک درخواست مبهم که مسدود می شود و درخواستی که موفق می شود تفاوت ایجاد می کند. با توجه به بی اعتنایی دولت ترامپ به حتی اساسی ترین اصول شفافیت، نیاز به چنین ابزارهایی بیش از هر زمان دیگری ضروری است.




گفتگو در مورد این post