


تحقیق کنید امنیت ترافل از افشای به پایان رسید ۵۴۳ هزار مدرک معتبر در مخازن عمومی GitHub اطلاع می دهد؛ برخی از اطلاعات برای سال ها فعال باقی مانده است.
به گزارش سرویس امنیت سایبری مجرددادههای بهدستآمده از بررسی ۲۲۴ میلیون مخزن و بیش از ۵۸ میلیارد فایل نشان میدهد که میانگین زمان دسترسی عمومی به یک اعتبار منحصربهفرد ۷۸۴ روز بوده است.
شناسایی بیش از 543 هزار شناسنامه فعال
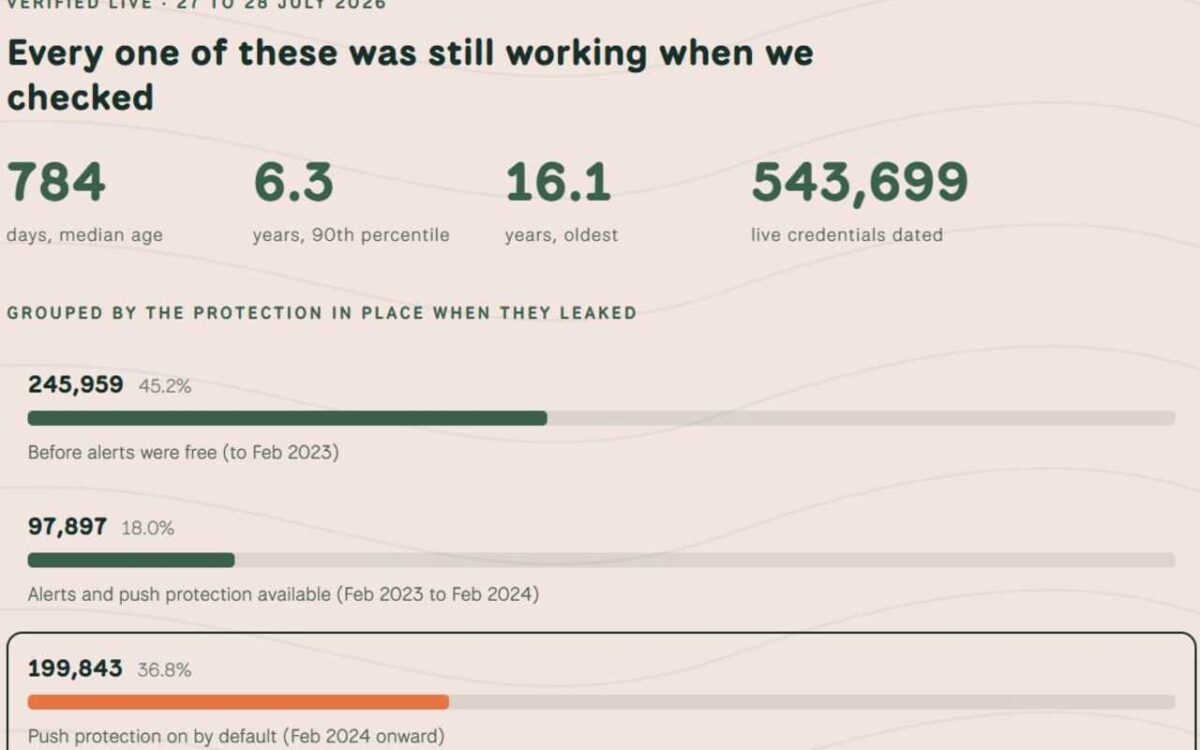
Truffle Security این تحقیق را انجام داد و دریافت که حدود 10 درصد از اعتبارنامه های فعال بیش از 6.3 سال سن داشتند. قدیمی ترین گواهی شناسایی شده نیز به سال 2009 باز می گردد.
در مجموع، محققان 543699 اعتبار منحصربهفرد را شناسایی کردند که در بیش از 1.1 میلیون فایل و مخزن، از جمله نسخههای موجود در فورک، کپی شده بودند.
این بررسی بر روی مجموعه داده ای انجام شده است که برای آموزش مدل های بزرگ زبانی جمع آوری شده است. این مجموعه بر اساس کرالی که در 7 آگوست 2025 به پایان رسید تهیه شده است.
Truffle Security میگوید که تعداد اعتبارنامههای افشا شده هنوز در GitHub فعال هستند، بیش از دو برابر تعداد افرادی است که شرکت در ماه آگوست پس از بررسی Hugging Face پیدا کرد.
در آن بررسی، 221303 اعتبار فعال شناسایی شد.
محققان همچنین بیان کرده اند که تراکم اطلاعات محرمانه در طول زمان افزایش یافته است.
تعداد اعتبار فعال در هر میلیون فایل از 3.72 در سال 2015 به 11.62 در سال 2025 افزایش یافته است.
بیشتر بخوانید: Hugging Face هدف یک حمله سایبری پیشرفته قرار گرفت
تاثیر ویژگی Push Protection
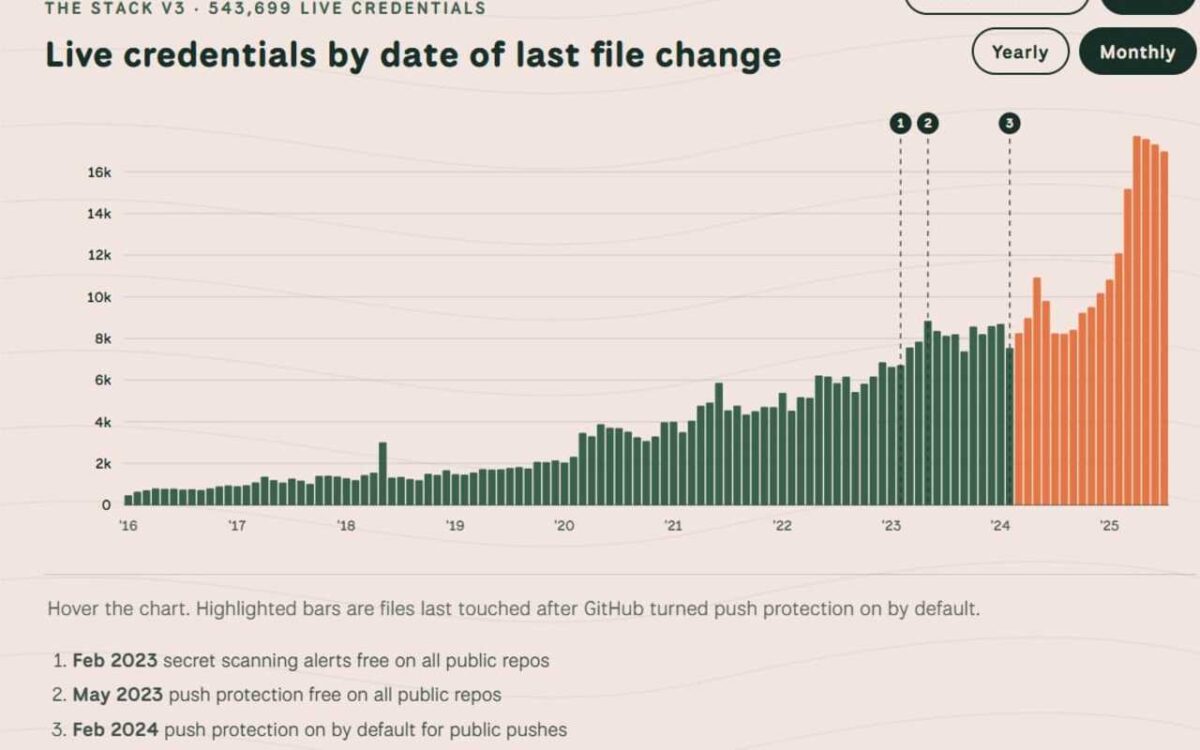
GitHub ویژگی امنیتی Push Protection را برای جلوگیری از افشای تصادفی اعتبارنامه ها در آوریل 2022 برای کاربران Advanced Security معرفی کرد.
این ویژگی در ماه می 2023 در اختیار مخازن عمومی قرار گرفت و یک سال بعد به طور پیش فرض فعال شد.
این مکانیسم کدهای دریافتی را برای الگوهای مربوط به اطلاعات محرمانه مانند کلیدهای API و نشانه های دسترسی بررسی می کند و در صورت شناسایی چنین اطلاعاتی از بارگیری آنها جلوگیری می کند.
با این حال، Push Protection اعتبارنامه هایی را که قبلاً افشا شده اند باطل نمی کند.
Truffle Security گزارش داد که 199843 اعتبار شناسایی شده در جولای پس از فعال شدن Push Protection برای همه کاربران در فوریه 2024 فاش شد.
این رقم حدود 36.8٪ از کل اعتبارنامه های شناسایی شده است.
بیش از نیمی از اعتبارنامههای فعال، 51.8 درصد، در دستههایی بودند که محافظت از فشار پیشفرض GitHub آنها را مسدود نمیکند.
اینها شامل رشته های اتصال پایگاه داده و کلیدهای Google API هستند.
با این حال، Push Protection در محدوده ای که پوشش می دهد موثر به نظر می رسد.
نرخ افشای اعتبار در دستههای تحت پوشش پس از فعالسازی پیشفرض این ویژگی، 53 درصد کاهش یافت.
بیشتر بخوانید: یک مخزن به ظاهر سالم GitHub می تواند هوش مصنوعی را برای نصب بدافزار فریب دهد
تفاوت در میزان ابطال اعتبارنامه
Truffle Security دریافته است که برخی از انواع اعتبارنامه ها بسته به سرویس مربوطه، بسیار بیشتر از سایرین باطل می شوند.
برای مثال، از 101886 توکن npm ثبت شده در مخازن، محققان تنها یکی را پیدا کردند که هنوز فعال بود.
در مقابل، از میان 126963 اعتبار حساب سرویس Google Cloud که افشا شد، 69،41 مورد هنوز در زمان بررسی معتبر و قابل استفاده بودند.
توصیه عملی برای افراد آسیب دیده این است که فوراً اعتبارنامه های افشا شده را جایگزین کنند، مخازن را پاک کنند، گزارش های تغییرات را بررسی کنند و یک تاریخ انقضای خودکار برای تمام اطلاعات محرمانه فعال تعیین کنند.
یافتههای Truffle Security گستره و دامنه افشای اطلاعات محرمانه فعال در GitHub را نشان میدهد، اما مشخص نمیکند که چه درصدی از این اطلاعات واقعاً توسط مهاجمان به سرقت رفته و مورد سوء استفاده قرار میگیرند.



گفتگو در مورد این post