


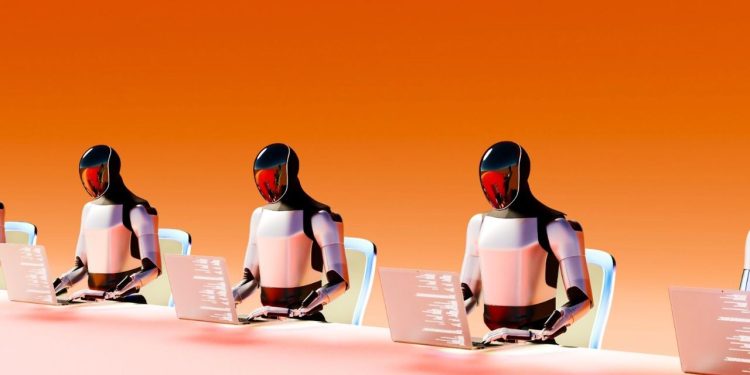
یک هکر چینی با استفاده از عوامل هوش مصنوعی بیش از 100 وب سایت شرکتی را هدف حملات سایبری قرار داده است که برخی از آنها منجر به سرقت اطلاعات مالی شده است.
به گزارش سرویس هوش مصنوعی مجرداین عوامل هوش مصنوعی توانستهاند از آسیبپذیریهای موجود در نمونههای موجود در پلتفرم Carin استفاده کنند و بر شرکتهایی از تولیدکننده تجهیزات کشاورزی Deere تا برند لوازم خانگی SharkNinja تأثیر بگذارند. کارین یک پلتفرم متن باز مبتنی بر هوش مصنوعی برای حل مشکلات مختلف است که در بین هکرها نیز بسیار محبوب شده است.
این حادثه آخرین نمونه از استفاده هکرها از عوامل هوش مصنوعی برای ترویج حملات علیه شرکت ها و خدمات مختلف است. اسنور فاگلرلند، محقق ارشد تهدید در شرکت امنیت سایبری NorForge، زمانی که او در حال بررسی نمونههایی از پلتفرم Carin بود که به طور ناخواسته در معرض دید عموم قرار گرفته بود، متوجه فعالیت هکر شد.
عوامل هوش مصنوعی چگونه وب سایت ها را هدف قرار دادند؟
بر اساس گزارش رویترز، فوگلرلند شاهد فعالیت چندین هکر بود، اما هکر چینی زبان بیشترین فعالیت را داشت. اهداف او شامل مشاغل در ایالات متحده، کانادا و استرالیا و همچنین وب سایت های تجارت الکترونیک ژاپنی بود.
نکته قابل توجه این است که هکر دستورالعمل های دقیق و پیچیده ای برای هدایت گروه بزرگی از عوامل هوش مصنوعی ارائه نکرده است. کمتر از 100 کاراکتر چینی برای صدور دستورات استفاده شد. با این حال، تا هفته 18 اکتبر 2026، ماموران تلاش کردند به بیش از 1200 وب سایت مختلف نفوذ کنند.
این عوامل فقط روشهای تصادفی را امتحان نمیکردند تا زمانی که یکی از آنها جواب داد. فوگلرلند از برخی تاکتیک های مورد استفاده شگفت زده شد. در یک مورد، عوامل هوش مصنوعی سوابق دیجیتال را برای شناسایی زیرساخت های مرتبط با هدف خود بررسی کردند. سپس یک کنترل پنل در دسترس عموم پیدا کردند، آسیب پذیری آن را شناسایی کردند و از این ضعف برای اجبار اجرای دستورات مخرب استفاده کردند.
فاگلرلند در مصاحبه با رویترز گفت: یافتن راه حل هایی مانند این کار آسانی نیست. اینها کار هکرهای آماتور نیست.”
بیشتر بخوانید: 1200 عامل هوش مصنوعی یک “گروه شورشی” تشکیل دادند.
حملات خودکار؛ تهدیدی جدی برای امنیت شرکت ها
یکی از مهم ترین ویژگی های این روش، امکان انتساب دستورات به عوامل هوش مصنوعی و واگذاری آنها به ادامه کار است. هکرها می توانند ماموریت مورد نظر خود را تعریف کنند و به عوامل اجازه دهند تا مراحل مختلف حمله را بدون نظارت مستمر دنبال کنند. به این ترتیب مهاجمان این فرصت را دارند که همزمان بر فعالیت های دیگر تمرکز کنند.
شرکت SharkNinja به رویترز گفته میشود که این حمله تنها بر وبسایتی که برای ارائه اطلاعات پشتیبانی محصول استفاده میشود، تأثیر گذاشته است. با این حال، سایر حملات مشاهده شده نتایج جدی تری داشته اند.
بیشتر بخوانید: اولین حمله باج افزار مبتنی بر هوش مصنوعی همچنان به انسان ها متکی بود
بر اساس این گزارش یکی از هکرها که فعالیتش رصد می شد اطلاعات کارت اعتباری را به سرقت برده است. هکر دیگری نیز سعی کرده بود از یک صرافی ارزهای دیجیتال سرقت کند. با این حال، مشخص نیست که آیا این تلاش موفق بوده است یا خیر.
عوامل هوش مصنوعی می توانند فرآیند شناسایی اهداف، یافتن نقاط ضعف و اجرای برخی از مراحل حمله را خودکار کنند. چنین قابلیتی در کنار کاهش نیاز به نظارت انسانی، می تواند مقابله با حملات سایبری را برای سازمان ها دشوارتر کند.
بیشتر بخوانید: استفاده از رمز عبور 123456 اطلاعات میلیون ها نفر را در معرض دید قرار داد


گفتگو در مورد این post