


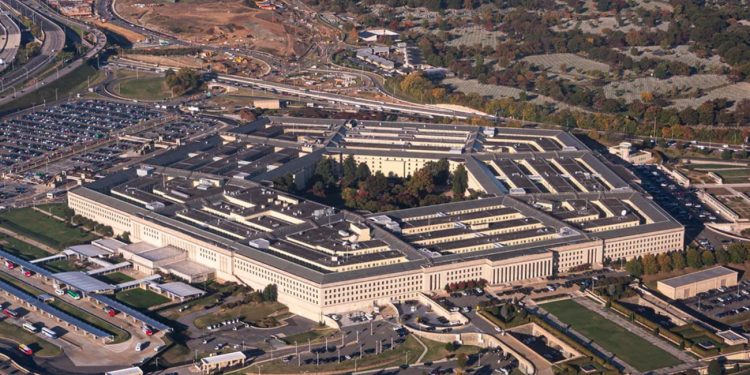
مرکز داده وزارت دفاع ایالات متحده (DMDC) بین اکتبر 2025 و ژوئیه 2026 نقض شد و اطلاعات 2.76 میلیون پرسنل را فاش کرد.
به گزارش سرویس امنیت سایبری Teknak، مرکز داده نیروی انسانی وزارت دفاع ایالات متحده (DMDC) بین اکتبر 2025 تا ژوئیه 2026 در معرض نقض اطلاعات قرار گرفت. این حادثه به کاربران غیرمجاز اجازه دسترسی و احتمالا سرقت اطلاعات مربوط به 2.76 میلیون پرسنل زنده و 294000 پرونده متعلق به افراد را داد. به گزارش ای بی سی نیوز، برخی از اطلاعات فاش شده شامل شماره تامین اجتماعی و مشخصات شغلی پرسنل نظامی و غیرنظامی بود.
یک مقام دفاعی ایالات متحده در بیانیه ای گفت: «یک سیستم اطلاعاتی در مرکز داده نیروی انسانی وزارت دفاع در معرض دسترسی غیرمجاز تعداد کمی از کاربران غیرمجاز به اطلاعات قابل شناسایی شخصی بین اکتبر 2025 تا ژوئیه 2026 قرار گرفت. پس از کشف این موضوع، DMDC بلافاصله این آسیبپذیری را برطرف کرد. با این حال، وی افزود که در حال حاضر هیچ مدرکی مبنی بر سوء استفاده از داده های به خطر افتاده وجود ندارد.
آسیب پذیری 10 ماهه سیستم DMDC
DMDC به عنوان پایگاه اطلاعاتی پرسنل مرکزی پنتاگون عمل می کند و اطلاعات مربوط به اعضای فعال و ذخیره ارتش، کارمندان غیرنظامی، پیمانکاران، بازنشستگان، کهنه سربازان و حتی اعضای خانواده نظامی را حفظ می کند. این مرکز بیش از 60 میلیون رکورد دارد. هر گونه نفوذ به سیستم آن می تواند عواقب قابل توجهی داشته باشد و حریم خصوصی و امنیت شخصی افراد آسیب دیده را به خطر بیندازد. از آنجایی که این مخزن همچنین نقش ها و جزئیات شغلی پرسنل آسیب دیده را فهرست می کند، می تواند هویت افرادی را که در پست های حساس امنیت ملی منصوب شده اند را آشکار کند.
هنوز هیچ نشانه ای مبنی بر سوء استفاده از اطلاعات فاش شده وجود ندارد، اما این امکان نیز وجود دارد که هکر صرفا منتظر لحظه مناسب برای سوء استفاده از داده ها باشد. پنتاگون همچنین هویت مهاجم یا چگونگی کشف این آسیبپذیری را فاش نکرد.
سکوت پنتاگون در مورد هویت مهاجمان
با توجه به اینکه اکثر دولت ها برای عملیات روزانه خود به زیرساخت های دیجیتال متکی هستند، می توان انتظار داشت که دشمنان و گاهی حتی متحدان آنها دائماً در حال بررسی و جستجوی آسیب پذیری در سیستم های خود باشند. بر اساس این گزارش تامز هاردورهکرهای چینی در اوایل سال 2025 وارد وزارت خزانه داری آمریکا شدند و حتی کامپیوتر وزیر خزانه داری را هک کردند. اخیرا بدافزار CanisterWorm منتشر شده و ماشینهای ایرانی را بدون هیچ دلیل مشخصی از بین برده است، در حالی که ایران مدعی شده است که روترهای غربی ساخته شده توسط شرکتهایی مانند سیسکو زمانی که آمریکا و اسرائیل حملات هوایی علیه این کشور را در سه ماهه اول سال جاری آغاز کردند، غیرفعال شدهاند. همزمان، مقامات آمریکایی هشدار داده اند که هکرهای ایرانی کنترل کننده های زیمنس را در تلاش برای خرابکاری زیرساخت های حیاتی هدف قرار داده اند.
اگرچه پنتاگون مدعی است که این مشکل را برطرف کرده و از نشت اطلاعات بیشتر از طریق این آسیبپذیری جلوگیری کرده است، این اقدام نمیتواند اطلاعات لو رفته مانند شمارههای تامین اجتماعی و سوابق شغلی را تغییر دهد. این بدان معناست که افراد آسیب دیده باید نسبت به جنایتکاران، سرویس های اطلاعاتی و دیگر عوامل تهدید، مدت ها پس از محو شدن این حادثه از چرخه اخبار، هوشیارتر باشند. و اگر فرد آسیب دیده در موقعیت حساس مرتبط با امنیت ملی باشد، بیش از یک سال نظارت بر اعتبار رایگان برای حفظ امنیت کافی نخواهد بود.



گفتگو در مورد این post