

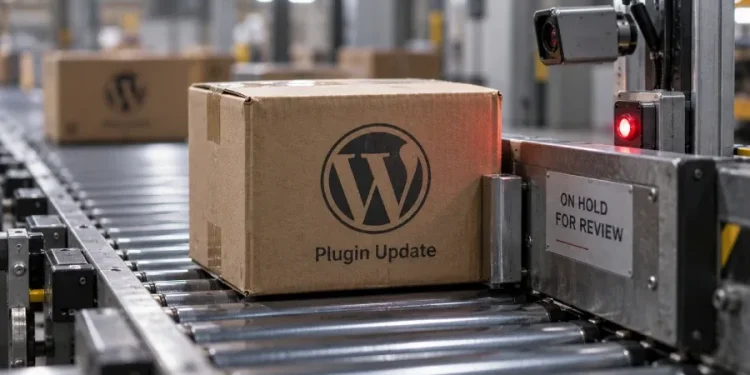

به گزارش خبرجو از The Hacker News، تیم توسعه وردپرس رسما اعلام کرده است که یک سیستم بررسی امنیتی خودکار جدید را برای هر نسخه جدید افزونه ها قبل از انتشار عمومی در Update API در مخزن رسمی وردپرس راه اندازی کرده است.

شروع بررسی خودکار و امنیتی تمامی آپدیت های افزونه در مخزن رسمی وردپرس
هدف اصلی از استقرار این لایه حفاظتی تجزیه و تحلیل دقیق کدهای جدید برای کشف حفره های احتمالی و اطمینان از تمیز بودن کامل فایل ها قبل از ارسال به کاربران نهایی است.
اظهارات مدیر تیم مخزن افزونه در مورد خطرات به روز رسانی تایید نشده
دیوید پرز، یکی از مدیران ارشد تیم مخزن رسمی افزونه وردپرس در این خصوص توضیح داد و توضیح داد که اگرچه تمامی افزونه های جدید قبل از ثبت در لیست عمومی بررسی می شوند، اما پس از پذیرش اولیه، آپدیت های بعدی بدون وقفه و مستقیم منتشر شد. وی تاکید کرد که یک افزونه ممکن است امروز کاملاً ایمن و امن باشد، اما در بهروزرسانی آینده، ممکن است میزبان کدهای مخرب یا آسیبپذیری حیاتی باشد یا نباشد.
شکاف های امنیتی گذشته و خطر باز کردن راه برای حملات زنجیره تامین
مسئولان این سیستم مدیریت محتوا (CMS) اذعان کردهاند که نبود مکانیزم بازبینی پایدار و مستمر بین لحظهای که نسخه جدید متعهد میشود تا زمان دریافت آن توسط مدیران سایت، عملاً درهای نفوذ را برای حملات سایبری و زنجیره تامین باز گذاشته است. این ضعف می توانست به مهاجمان اجازه دهد تا به حساب های توسعه دهنده نفوذ کرده و هزاران وب سایت فعال را در سراسر جهان آلوده کنند.
تشخیص موفقیت آمیز درب پشتی در یک افزونه محبوب با بیست هزار نصب فعال
این سیستم مدیریت محتوای منبع باز اشاره کرد که یک مکانیسم بررسی خودکار جدید اخیراً توانست یک درب پشتی بسیار خطرناک را در به روز رسانی افزونه ای که بیش از 20000 نصب فعال داشت شناسایی و خنثی کند. این نسخه آلوده که در 28 ژوئیه 2026 انجام شد، خوشبختانه هرگز به وب سایت ها راه پیدا نکرد و به دلیل قرار گرفتن در دوره خنک سازی در سرورهای وردپرس مسدود شد.
همکاری سریع با شرکت وردپرس و توقف فوری دانلود افزونه آلوده
پس از گزارش هشدارهای امنیتی لازم در مورد این فایل مشکوک به تیم افزونه های وردپرس توسط شرکت امنیتی معروف Wordfence، این افزونه در عرض ۲۶ دقیقه به طور کامل از دسترسی عمومی حذف شد. با این حال، مقامات امنیتی وردپرس به دلایل سیاست امنیتی از افشای نام دقیق این افزونه خودداری کرده اند.
طرح امنیتی برای محافظت از شایر و قوانین تعلیق موقت بهروزرسانیها
از تاریخ 5 ژوئن 2026، تمام قالبها و افزونههای وردپرس باید تحت یک ابتکار امنیتی بزرگ به نام Protect The Shire قبل از رسیدن به سایتها از طریق بهروزرسانی خودکار، یک دوره خنکسازی را طی کنند. منطق این طرح ایجاد یک تاخیر محاسبه شده در چرخه انتشار است تا فایل های حاوی بدافزار نتوانند هزاران سایت را در زمان واقعی آلوده کنند. این زمان مکث که در ابتدا 24 ساعت تعریف شده بود، اکنون به 6 ساعت کاهش یافته است.
هدفگیری، بستن نقضهای امنیتی و توقف کاملاً خودکار بدون دخالت انسان
مرحله جدید وردپرس به دنبال رفع شکاف کلیدی دیگری است: اگر امتیاز ریسک یک افزونه یا پوسته بالا تشخیص داده شود، فرآیند ارسال بهروزرسانیها باید 100% بهطور خودکار و بدون نیاز به ورودی دستی یا تأیید توسط ناظران انسانی متوقف شود. این گردش کار کاملاً خودکار از مراحل فنی بسیار خاص و منظم پیروی می کند که امنیت کلی وب سایت ها را تضمین می کند.
فرآیند گام به گام تجزیه و تحلیل و امتیازدهی کدهای نرم افزار با هوش مصنوعی
در طول دوره خنکسازی 6 ساعته، تبدیلها و خطوط کد اضافه شده در هر commit توسط مدلهای پیشرفته هوش مصنوعی به همراه اسکن Jetpack تجزیه و تحلیل و غربال میشوند. در مرحله بعد، تمامی نتایج بهدستآمده تنظیم شده و به یک امتیاز ریسک کلی تبدیل میشوند که در آن امتیاز بالاتر به معنای ریسک بالاتر و پتانسیل نفوذ بیشتر کدها است.
مسدود کردن فوری پچ های خطرناک و روش اطلاع رسانی به توسعه دهندگان
در صورتی که امتیاز ارزیابی یک نسخه از آستانه مجاز فراتر رود، به روز رسانی مذکور بلافاصله پس از اتمام آنالیز قفل می شود و انتشار آن متوقف می شود، در حالی که انتشار فایل های کم خطر به صورت عادی ادامه می یابد. همچنین در صورت توقف و مسدود شدن افزونه ای، ایمیل رسمی حاوی یافته ها و ایرادات گزارش شده برای توسعه دهنده ارسال می شود و در موارد عادی انتشار ایمیلی صادر نخواهد شد.
تفاوت بین کدهای مخرب و خطاهای برنامه نویسی سهوی
نکته مهم این است که دریافت نمره ریسک بالا لزوماً به معنای مخرب یا مخرب بودن برنامه نویس نیست. زیرا الگوریتم های هوشمند این سامانه علاوه بر ردیابی بدافزارهای عمدی، خطاهای امنیتی ناخواسته و سهل انگاری در کدنویسی استاندارد را نیز به عنوان موارد پرخطر ثبت و علامت گذاری می کنند.
دعوت از برنامه نویسان به رعایت اصول کدنویسی استاندارد و ارزیابی کیفیت
دیوید پرز توضیح داد که این بررسی هوشمند دقیقاً به دنبال همان ساختارها و اشکالاتی است که یک ممیزی امنیتی کامل به دنبال آن است. او از همه برنامه نویسان خواست تا از استانداردهای رسمی کدنویسی وردپرس و قوانین PHP Sniffer (PHPCS) برای اطمینان از کیفیت کد خود پیروی کنند. همچنین به توسعه دهندگان افزونه WooCommerce پیشنهاد می شود از پلتفرم تست رسمی معروف به QIT استفاده کنند.
الگوهای کدگذاری ناامن رایج که امتیاز ریسک را افزایش داده و نسخه را مسدود می کند
تیم امنیتی وردپرس لیستی از خطاها و الگوهای پرخطر را معرفی کرده است که وجود آن ها در فایل ها باعث افزایش شدید امتیاز ریسک می شود. این موارد شامل موارد زیر است:
- تعریف نقاط پایانی REST، AJAX یا پست مدیریت بدون تأیید سطح دسترسی کاربر (زیرا وجود یک غیر امنیتی به تنهایی اجازه دسترسی نیست)
- ایجاد کوئری های پایگاه داده بدون استفاده از تابع آماده سازی ایمن یا $wpdb->prepare()
- تعیین مسیر فایل ها، آپلودها، حذف دستورات یا فراخوانی و گنجاندن دستورات بر اساس داده های خام ارسال شده در درخواست
- استفاده از دستور unsafe unserialize() در درخواست داده های ورودی یا پاسخ های سرور راه دور
- امکان ثبت و تغییر تنظیمات وردپرس یا متادیتای کاربران از طریق نقاط پایانی که برای کاربران عادی، مشترکین یا بازدیدکنندگان ناشناس قابل دسترسی است.
- فراخوانی یا اجرای پویا کدهای اجرایی در زمان اجرا، با استفاده از تکنیکهای مبهم سازی کد و بستهکنندهها
راه حلی برای حذف پلاگین های مسدود شده و بازگشت به چرخه انتشار عادی
هنگامی که توزیع یک نسخه به دلیل ریسک بالا متوقف می شود، تنها راه رفع این محدودیت این است که توسعه دهنده گزارش اشکال زدایی را بخواند، اشکالات و خطاها را برطرف کند و یک اصلاح جدید ارسال کند. در صورتی که نسخه جدید پس از ارزیابی امتیاز کمتر از آستانه ریسک کسب کند، وارد فرآیند خنک سازی معمولی شده و روانه بازار مصرف می شود.
توصیه به اصلاح سریع کدها به جای درخواست تجدیدنظر دستی
پرز در بخش پایانی صحبت های خود خاطرنشان کرد که اگر برنامه نویسی فکر می کند گزارش صادر شده نادرست است، می تواند با تیم بررسی تماس بگیرد، اما با توجه به حجم زیاد پروژه ها و ترافیک بالای بررسی ها، انتشار نسخه اصلاح شده تقریباً همیشه فرآیندی بسیار سریعتر از انتظار برای بررسی دستی و داوری توسط تیم پشتیبانی وردپرس خواهد بود.





گفتگو در مورد این post