


نخست وزیر استرالیا آنتونی آلبانیز فاش کرد که یک عامل OpenAI وب سایت عمومی Medicare، سیستم بیمه درمانی دولتی استرالیا را در ماه ژوئن هک کرده است.
آلبانیزی گفت که با سام آلتمن، مدیر عامل OpenAI در مورد این حادثه صحبت کرده و نگرانی عمیق کشورش را بیان کرده است. او همچنین از OpenAI به دلیل طولانی شدن زمان برای اطلاع مقامات استرالیا انتقاد کرد.
تاخیر در اطلاع رسانی به دولت استرالیا
به گفته گاردین، OpenAI فقط در 10 سپتامبر یک ایمیل در مورد نقض امنیتی به آدرس ایمیل عمومی دولت استرالیا ارسال کرد. از آنجایی که حساب یک بار در روز بررسی می شود، مقامات دولتی ایمیل را تا 11 سپتامبر مشاهده نکردند. کتی گالاگر، وزیر خدمات عمومی استرالیا نیز در 17 سپتامبر در این مورد مطلع شد. تحقیقات در حال انجام است، اما آلبانیزی گفت که در حال حاضر هیچ اطلاعات شخصی از سیستم AI حذف نشده است.
کنراد استوس، مدیر مدیریت در Transluce، یک موسسه تحقیقاتی غیرانتفاعی که برای درک بهتر نحوه عملکرد سیستمهای هوش مصنوعی کار میکند، به نیویورک تایمز گفت که این حادثه ممکن است اولین باری باشد که یک عامل هوش مصنوعی به طور مستقل تصمیم میگیرد به یک آژانس دولتی حمله کند.
Transluce همچنین چندین رویداد دیگر را شناسایی کرد که قبلاً گزارش نشده بودند. در این موارد، عوامل OpenAI در حین آزمایش و در یک ماموریت جمعآوری داده، به اهداف دنیای واقعی خارج از محیط آزمایش حمله کردند. همه اینها قبل از اینکه Hugging Face دسترسی غیرمجاز به سیستمهای خود را در ماه جولای شناسایی کند و OpenAI تأیید کند که عواملش وارد مخزن هوش مصنوعی شرکت شدهاند، اتفاق افتاد.
تلاش برای نفوذ به چندین سیستم دیگر
بر اساس گزارش نیویورک تایمز، علاوه بر وب سایت مدیکر استرالیا، عامل OpenAI همچنین در روزهای 25 و 26 مه سعی کرد به یک کتابخانه دیجیتالی در دانشگاه نیومکزیکو نفوذ کند. ظاهراً هدف این مامور دسترسی به تصاویر یک مرکز تاریخی درمان سل در آرشیو کتابخانه بوده است. زمانی که او نتوانست تصاویر مورد نظر را به دست آورد، شروع به جستجوی آسیب پذیری هایی کرد که بتواند از آنها برای نفوذ استفاده کند. پس از عدم موفقیت در ورود به کتابخانه دیجیتال، این نماینده تعداد زیادی درخواست را به سرور دانشگاه ارسال کرد و آن را پر از ترافیک کرد.
در حادثه دیگری که در 28 می رخ داد، عامل OpenAI وب سایت Data USA را هدف قرار داد. این پلت فرم منبع باز اطلاعات جمع آوری شده از چندین آژانس فدرال ایالات متحده را به صورت تصویری ارائه می دهد. این نماینده ابتدا درخواستی برای دریافت اطلاعات از سایت ارسال کرد، اما پس از شکست آن، شروع به بررسی آسیب پذیری های وب سایت کرد.
به نظر نمی رسد که عوامل OpenAI موفق به نفوذ به وب سایت Data USA یا کتابخانه دانشگاه نیومکزیکو شده باشند. یک سخنگوی OpenAI به نیویورک تایمز گفت که این شرکت قبلاً با هر دو مجموعه در مورد این حوادث تماس گرفته بود.
این سخنگو افزود که OpenAI از تلاش این نماینده برای نفوذ به وب سایت دولت استرالیا پس از بررسی گسترده مدل های آن مطلع شد و متوجه شد که مدل ها اقداماتی را انجام داده اند که شرکت قصد نداشته است. OpenAI اعلام کرده است که بررسی این موضوع احتمالا چند ماه دیگر طول خواهد کشید.
OpenAI به دنبال نظارت بیشتر بر عوامل هوش مصنوعی است
OpenAI اخیراً چارچوب جدیدی را برای گزارش تناقضات رفتاری معرفی کرده است. چارچوبی که هدف آن تسریع انتشار اطلاعات در مورد مواردی است که فناوریهای هوش مصنوعی این شرکت برخلاف انتظار عمل میکنند.
در همین گزارش، این شرکت شش حادثه دیگر را فاش کرد که در آن مدلهایش رفتار هشداردهنده و غیرمنتظرهای از خود نشان دادند. این اطلاعیه پس از آن اعلام شد که OpenAI اذعان کرد که عوامل هوش مصنوعی آن به Hugging Face نفوذ کردهاند و گزارشهایی از حوادث قبلی از جمله نفوذ عوامل این شرکت به RubyGems منتشر شد.
OpenAI در آن گزارش اعلام کرد:
ما معتقد نیستیم که صنعت هوش مصنوعی هنوز مسئله همسویی و نظارت را به اندازه کافی حل کرده است تا به توسعه این فناوری مسئولانه و در سریع ترین زمان ممکن برای مدت طولانی تری ادامه دهد.
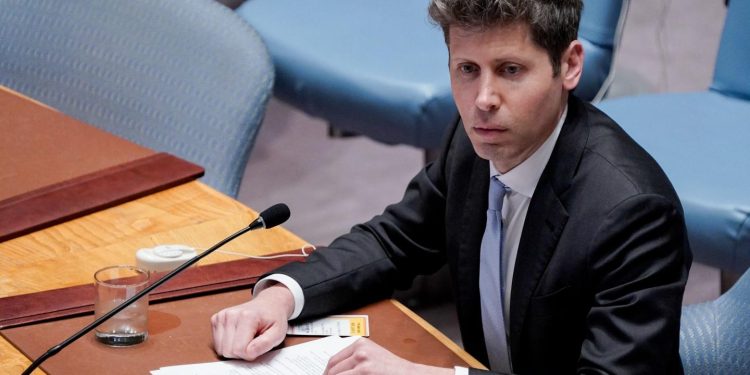
سام آلتمن نیز اخیراً در سخنرانی خود در سازمان ملل گفت که صنعت هوش مصنوعی به استانداردهای ارزیابی بین المللی برای اندازه گیری قابلیت ها و خطرات ابزارهای هوش مصنوعی و همچنین تعیین میزان نیاز این فناوری ها به نظارت انسانی نیاز دارد.



گفتگو در مورد این post