

هکرها با نفوذ به سیستم های خنک کننده صدها سوپرمارکت در فرانسه، دمای یخچال ها را افزایش دادند. ۵۰ آنها دما را افزایش دادند و باعث فساد مواد غذایی و آتش سوزی شدند.
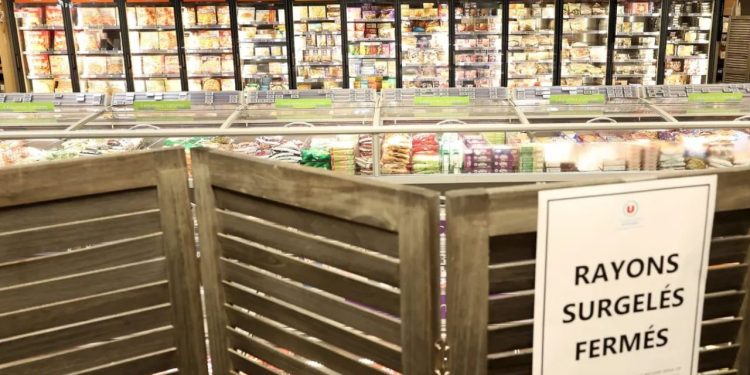
به گزارش سرویس امنیت سایبری مجردبه گفته مقامات فرانسوی به این خبرگزاری رویترزآخر هفته گذشته، هکرهای ناشناس به سیستم صدها سوپرمارکت در سراسر فرانسه نفوذ کردند و دمای یخچال و فریزر را از راه دور به 122 درجه فارنهایت، معادل 50 درجه سانتیگراد افزایش دادند. این حمله مقدار زیادی غذا را خراب کرد. دادستان های پاریس این حمله را یک عملیات “گسترده” توصیف کرده اند.
خسارت ده ها میلیون یورویی و گسترش دامنه حمله
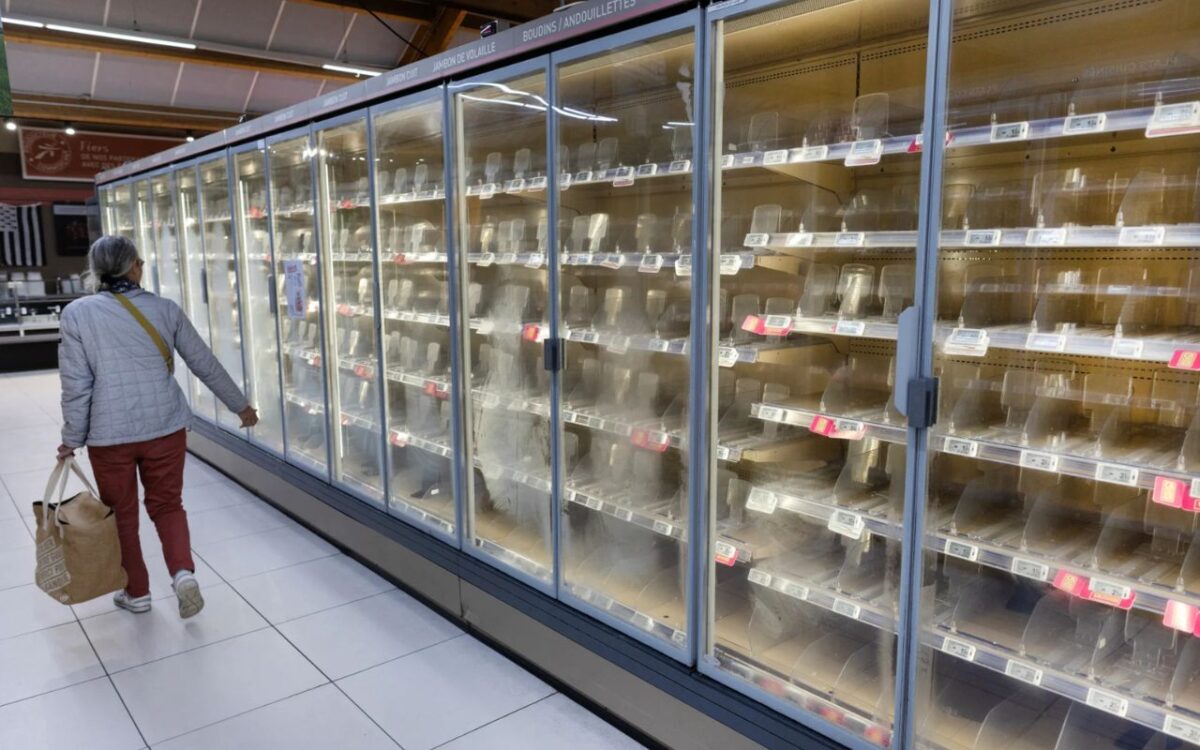
میزان دقیق خسارت هنوز مشخص نیست، اما گزارش ها حاکی از فساد مواد غذایی و آتش سوزی در پی این حمله است. تیری کوتیار، مدیرعامل Intermarche در مصاحبه ای با BFM TV اعلام کرد که خسارت احتمالی به ده ها میلیون یورو می رسد.
به گفته یک منبع در دفتر سباستین لوکورنو، نخست وزیر فرانسه، آژانس ملی امنیت سایبری این کشور (ANSSI) تحقیقاتی را آغاز کرده است و تاکنون نشانه هایی از آسیب پذیری در محصولات شرکت مهندسی Danfoss مستقر در دانمارک پیدا کرده است.
دانفوس در بیانیه ای به رویترز گفت که از “حوادثی در فرانسه که بر تعداد محدودی از سیستم های مدیریت خنک کننده تاثیر می گذارد” آگاه است.
بر اساس اطلاعات جمع آوری شده توسط رویترز، فروشگاه های متعلق به گروه Los Musketeers، مالک Intermarche با حدود 150 شعبه هدف قرار گرفته اند. همچنین 80 فروشگاه کارفور و حدود 5 درصد از مجموع 490 شعبه مونوپری در فرانسه یعنی تقریباً 25 فروشگاه تحت تأثیر قرار گرفته اند.
هنوز مشخص نیست که چند فروشگاه Coopérative U هدف قرار گرفته اند.
فلیکس ایم، تحلیلگر ارشد اطلاعات تهدیدات سایبری در بخش اطلاعات و تحقیقات تهدیدات Sequoia، به رویترز گفت که به نظر می رسد سازمان های دیگر در اسپانیا، پرتغال، لهستان، آلمان و بلژیک نیز هدف قرار گرفته باشند.
بیشتر بخوانید: این بدافزار میلیون ها گوشی اندرویدی را تهدید می کند
حمله به زیرساخت های عملیاتی فروشگاه ها
هدف قرار دادن بخش خرده فروشی پدیده جدیدی نیست. سال گذشته، یک حمله سایبری به فروشگاههای زنجیرهای بریتانیایی مارکس اند اسپنسر باعث تعطیلی فروشگاهها شد و برای شرکت 324 میلیون پوند، معادل 428 میلیون دلار بر اساس نرخ ارز فعلی، هزینه شد. این حمله تنها آغاز یک سری حملات بود که برندهایی مانند هارودز را نیز درگیر کردند.
فناوری عملیاتی یا OT، سیستمهایی که برای کنترل تجهیزات فیزیکی استفاده میشوند، گاهی به اینترنت متصل میشوند که از ابتدا با تمرکز کافی بر امنیت سایبری طراحی نشده باشند. غیرفعال کردن تجهیزات و تحمیل هزینه های سنگین از کار افتادن، تاکتیک رایج گروه های باج افزار و سایر عوامل تهدید سایبری است. با این حال، دانفوس در توضیح علت این حادثه به خبرنگاران گفت که مشکل اصلی مربوط به “فریمور قدیمی” است.
بیشتر بخوانید: اعتراف مامور سیا به دزدی 200 میلیون دلاری با یک برنامه جعلی فوق سری
افزایش حملات سایبری علیه صنایع غذایی
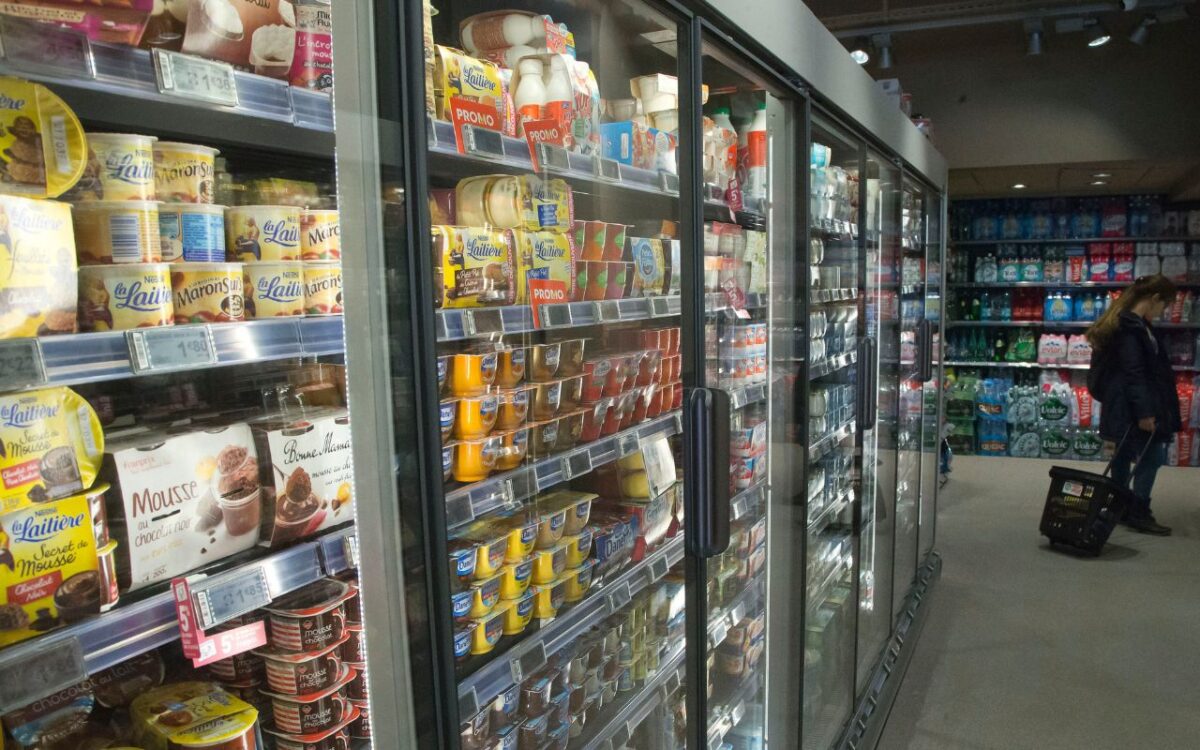
به گفته وب سایت Food Navigator، حملات سایبری علیه صنعت غذا و نوشیدنی در حال افزایش است. عوامل تهدید همچنین در وادار کردن سازمان ها به تعطیلی فعالیت های خود موفق تر شده اند. دادههای Infor به نقل از Food Navigator نشان میدهد که سهم قربانیان باجافزاری که مجبور به توقف کار میشوند از ۴۵ درصد در سال ۲۰۲۱ به ۵۸ درصد در سال ۲۰۲۵ افزایش یافته است.
دومینیک شلشر، مدیرعامل تعاونی یو در مصاحبه با روزنامه گاردین گفت: هدف قرار دادن تجهیزاتی که برای نگهداری محصولات تازه و تامین غذا برای مردم فرانسه ضروری است، اقدامی بسیار جدی و بی سابقه است.
بیشتر بخوانید: هکر معروف ShinyHunters در اردن دستگیر شد





گفتگو در مورد این post