


به گزارش خبرجو از The Hacker News، کارشناسان امنیت سایبری از کشف یک کمپین فیشینگ بسیار دقیق و هدفمند خبر داده اند که ردپای یک گروه نفوذی وابسته به دولت چین را نشان می دهد.

شناسایی کمپین فیشینگ هدفمند هکرهای وابسته به چین
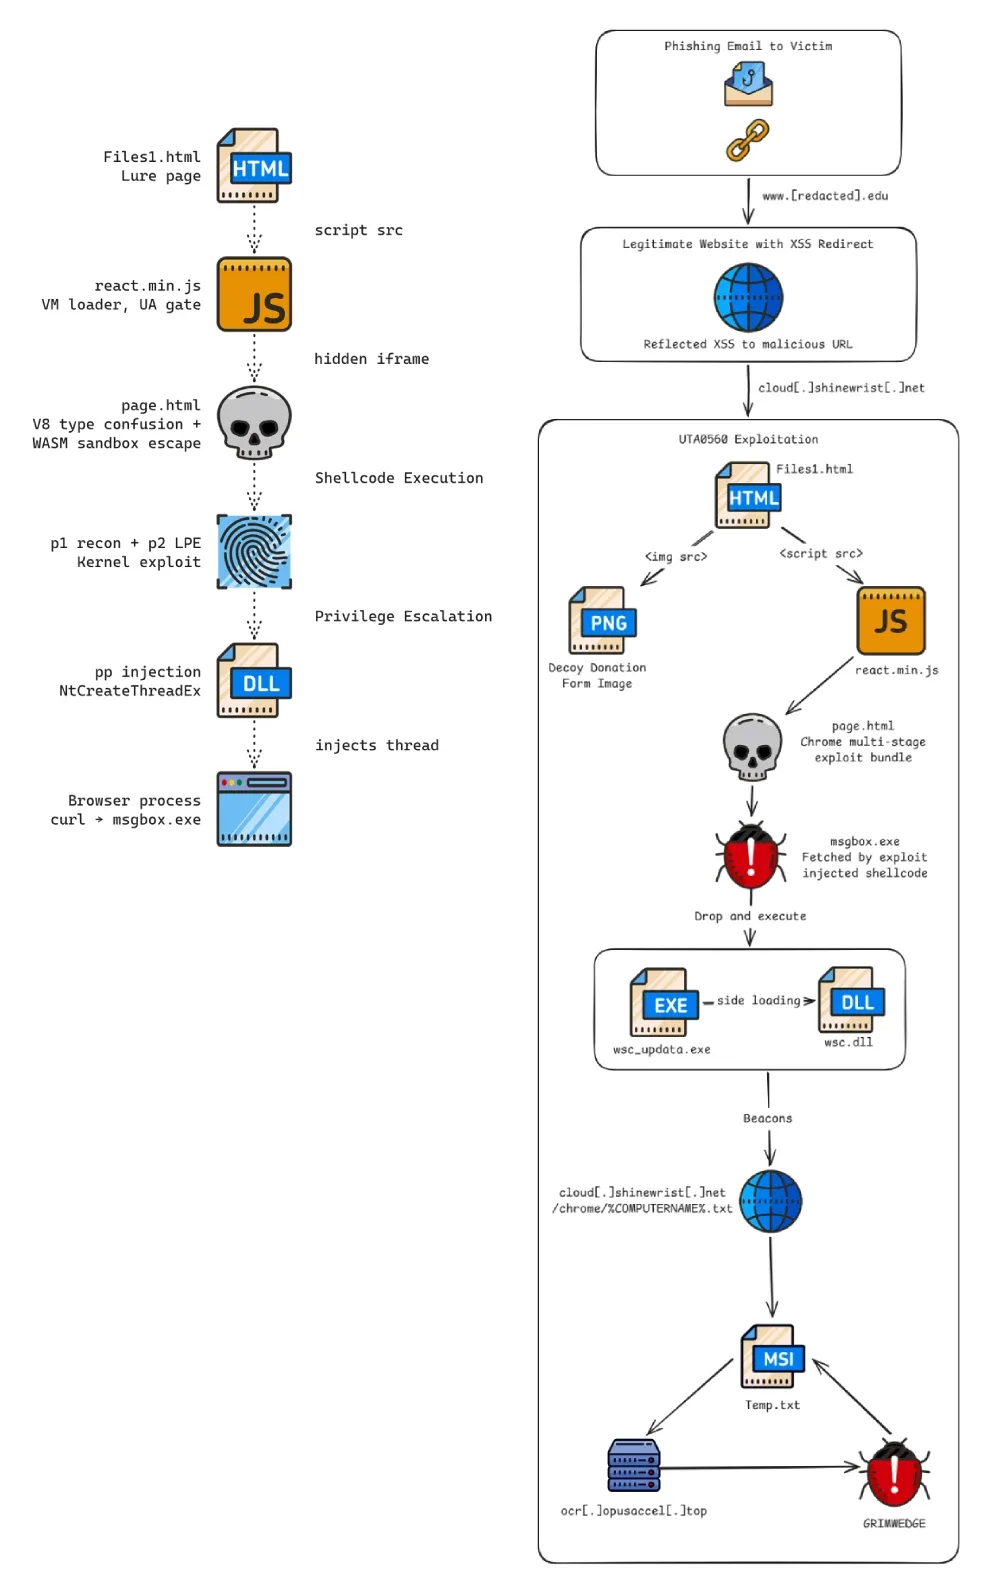
این گروه از مهاجمان با سوء استفاده از چندین حفره امنیتی روز صفر که اخیراً در مرورگر گوگل کروم و سیستم عامل مایکروسافت ویندوز برطرف شده است، موفق شده اند یک درپشتی مخرب مبتنی بر جاوا اسکریپت به نام GRIMWEDGE را بر روی رایانه های هدف خود مستقر کنند.
هدف قرار دادن NGO ها توسط گروه هکر UTA0560
شرکت امنیتی Volexity که این دسته از فعالیتهای مخرب را تحت شناسه UTA0560 رصد میکند، گزارش داد که این حمله سایبری گسترده در 1 سپتامبر 2026 چندین سازمان غیردولتی (NGO) را هدف قرار داده است. هکرها با ارسال ایمیل های فریبنده و طراحی شده سعی در به دام انداختن کارکنان و محققان این مراکز حساس داشتند.
مکانیسم فریب قربانیان با لینک های آلوده و وب سایت های دانشگاهی
محققان تهدید از جمله Encore Saini، Connor Quigley، Sean Cosell، Steven Adair و Tom Lancaster توضیح دادند که این ایمیلها کاربران را تشویق میکنند تا روی پیوندی کلیک کنند که به نظر میرسد متعلق به وبسایت رسمی یک دانشگاه معروف در ایالات متحده است. این پیوندها از یک آسیبپذیری Reflected XSS در پورتال دانشگاه بهره میبردند و بازدیدکنندگان را ناآگاهانه به زیرساختهای کنترلشده توسط مهاجم هدایت میکردند که میزبان یک زنجیره حمله چند مرحلهای بود.
ترکیبی از سه آسیب پذیری حیاتی در ساختار مرورگر کروم و هسته ویندوز
این زنجیره پیشرفته نفوذ، که قبلا توسط Proofpoint برجسته شده بود، ترکیبی هوشمندانه از سه باگ امنیتی جداگانه است، دو باگ در مرورگر کروم و یکی در زیرسیستم فراخوان رویه محلی پیشرفته ویندوز (Windows ALPC). در مرحله اول، مهاجمان از نقص شناسایی شده به عنوان CVE-2026-85046 برای دسترسی خواندن و نوشتن دلخواه به جعبه ایمنی موتور V8 سوء استفاده می کنند. سپس با توجه به رخنه CVE-2026-87491 موفق به فرار از قفس محافظ sandbox مرورگر می شوند و در نهایت با فعال سازی باگ CVE-2026-85880 کدهای مخرب را به فرآیند اصلی کروم تزریق می کنند و کنترل اجرایی سیستم را در اختیار می گیرند.
ویژگی ها و قابلیت های بدافزار چند منظوره Grim Wedge
بر اساس مشاهدات کارشناسان، گروه UTA0560 با هدف پیاده سازی بدافزار Grim Wedge از این مکانیسم نفوذ استفاده کرده است. این ابزار جاسوسی قابلیت های گسترده ای را در شناسایی محیط میزبان، مدیریت فایل ها و فرآیندها، اجرای دستورات سیستم و دانلود کدهای سطح بعدی به مزاحمان ارائه می دهد. همه چیز با یک ایمیل فیشینگ ساده شروع می شود که فرد را تشویق می کند تا روی پیوندی به یک پورتال آسیب پذیر XSS کلیک کند.
غربالگری هوشمند قربانیان و فیلتر کردن سیستم های ناسازگار
مهاجمان از این نقص در وب سایت دانشگاه برای اجرای زنجیره روز صفر که به BlueMoon نیز معروف است، استفاده کردند. نکته فنی جالب این است که صفحه فرود نهایی به گونه ای پیکربندی شده است که فقط کاربرانی را هدف قرار دهد که با مرورگر کروم در ویندوز به صفحه دسترسی دارند و در عین حال سایر سیستم ها را غربال و رد می کنند. صفحه آخر شامل سه قطعه کد باینری بود که به شکل متن کدگذاری شده Base64 در داخل کدهای جاوا اسکریپت پنهان شده بودند.
عملکرد سه قسمت کدهای پوسته (شل کد)
کد تزریق شده به سه بخش عملیاتی مجزا تقسیم میشد: اولین قطعه، به نام p1، یک کد پوسته بود که یک فایل DLL را به صورت بازتابی برای جمعآوری اطلاعات و اثر انگشت سختافزار و نرمافزار سیستم قربانی بارگذاری میکرد. قطعه دوم، p2، مسئول بهبود دسترسی در سطح کرنل ویندوز بود و قطعه سوم به نام pp، موفق شد کد را به فرآیندهای مرورگر فعلی تزریق کند و مراحل بعدی بدافزار را دانلود کند.
استفاده از ترفند بارگذاری موازی DLL و فریب دادن لایه های امنیتی
در طول فعالیت های گروه UTA0560، مرحله بعدی payload یک فایل اجرایی به نام msgbox.exe بود. این فایل به عنوان یک لودر میانی عمل می کند که یک باینری رسمی و معتبر ویندوز را به همراه یک فایل کتابخانه آلوده به نام wsc.dll استخراج می کند تا تکنیک DLL Sideloading را پیاده سازی کند. این کتابخانه دستکاری شده بلافاصله با سرور مهاجمان ارتباط برقرار می کند و یک فایل متنی ویژه مربوط به نام رایانه قربانی را دانلود می کند.
اجرای دستورات از راه دور در حافظه موقت RAM
فایل متنی دریافتی در واقع یک نصب کننده نرم افزار MSI بود که یک درپشتی بسیار مبهم جاوا اسکریپت را از طریق بخش اقدامات سفارشی اجرا می کرد. پس از اجرا، بدافزار Grim Wedge وارد یک چرخه پیوسته شد که به صورت دوره ای با سرور Command and Control (C2) در ocr.opusaccel تعامل داشت.[.]بالا برای دریافت دستورات اضافی ارتباط برقرار می کند. این دستورات مستقیماً در حافظه موقت با استفاده از دستور eval() اجرا می شدند تا هیچ اثری روی هارد دیسک باقی نماند.
فهرستی جامع از دستورات قابل پردازش توسط درب پشتی Grim Wedge
این عامل نفوذ برای پردازش مجموعه متنوعی از دستورات اداری آماده شده است که شامل بخشهای زیر میشود:
- دستور Info برای جمع آوری اطلاعات دقیق در مورد سیستم قربانی
- دستور Dir برای مشاهده و فهرست کردن پوشه ها و فایل ها
- دستور Mkdir برای ایجاد پوشه های جدید در مسیرهای دلخواه
- دستور Del برای حذف فایل های هدف
- دستور Tasklist برای نمایش لیست فرآیندهای فعال در حافظه
- دستور Taskkill برای پایان دادن به فعالیت یک فرآیند بر اساس PID منحصر به فرد آن
- برای خواندن محتوای فایل ها تا پنج مگابایت دستور را تایپ کنید
- دستور اجرای دستورات و نرم افزارها را در یک پنجره مخفی اجرا کنید
- دستور آپلود (chunk) برای دریافت تکه های داده رمزگذاری شده Base64 از سرور و افزودن آن به حافظه RAM
- دستور آپلود (commit) برای ذخیره بافر جمع آوری شده روی دیسک به عنوان فایل نهایی
عدم ثبات درونی و تمرکز بر ایجاد جای پای اولیه
کارشناسان خاطرنشان کردهاند که کدهای این درب پشتی بهجز دستورات مربوط به خواندن و آپلود فایلها فاقد هرگونه مکانیزم پیشرفته برای استقرار دائمی (Persistence)، حرکت جانبی در شبکه داخلی یا استخراج انبوه دادهها هستند. این بدافزار تنها یک پایگاه اولیه و ایمن برای گروه UTA0560 فراهم میکند تا رایانه هدف را بررسی کند، اسناد مهم را استخراج کند و ابزارهای مخرب سنگینتری را از طریق دستورات اجرایی و آپلود دانلود کند.
ورود دومین گروه هکر چینی به نام Bamboo Jungle و پلاگین جاسوسی جعلی
پس از بررسی های بیشتر، Valmexity متوجه شد که یک گروه هک دیگر وابسته به چین به نام JungleBamboo (همچنین به عنوان APT31 شناخته می شود) از همان زنجیره روز صفر در همان زمان استفاده می کرد. این تیم مهاجم ابتدا یک لودر به نام SUPERSTOMP را مستقر کرد و سپس یک افزونه مخرب کروم به نام LONGTALE یا Gemstone را از یک سرور راه دور نصب کرد. این افزونه هویت خود را با سوء استفاده از نام افزونه هوش مصنوعی گوگل Gemina و با شناسه ckiknalbeplpcpofpnabcnhjcegckfei جعل کرده است تا از شناسایی توسط آنتی ویروس جلوگیری کند.
قابلیت های گسترده سرقت اطلاعات در افزونه جعلی Google Geminai
علیرغم عدم امکان اجرای دستورات از راه دور، این افزونه آلوده توانایی زیادی در سرقت اطلاعات کاربران داشت. از ویژگی های این افزونه می توان به موارد زیر اشاره کرد:
- ضبط کلیه کلیدهای فشار داده شده روی صفحه کلید (Keylogging) و ربودن محتوای فرم های اینترنتی
- سرقت کوکی ها و جلسات تایید شده کاربران
- گرفتن اسکرین شات از صفحه مرورگر در صورت وجود کلمات کلیدی مشخص شده توسط سرور هکر
- ارسال انبوه اطلاعات تایپ شده، کوکی ها، داده های ذخیره سازی محلی، تاریخچه مرور و ابرداده های جلسه به سرور کنترل در بازه های زمانی 30 ثانیه.
- تنظیمات را از طریق پنل فرمان و کنترل از راه دور دریافت و اعمال کنید
احتمال هک شدن تجارت کد و مهندسی معکوس تغییرات کرومیوم
استقرار همزمان یک زنجیره اکسپلویت پیچیده توسط چندین تیم هک مستقل چینی، این احتمال قوی را افزایش می دهد که این کدهای آسیب پذیر توسط یک توسعه دهنده زیرزمینی ایجاد شده و به هر دو گروه فروخته شده یا داده شده است. این امکان وجود دارد که نویسنده اکسپلویت تغییراتی را در کد منبع پروژه منبع باز Chromium مهندسی معکوس ایجاد کرده باشد.
بحران شکاف وصله امنیتی یا شکاف وصله بین Chromium و Chromium
یکی از نکات بسیار مهم و آموزنده این پرونده بحث فاصله زمانی انتشار پچ است. وصلههای امنیتی این دو باگ کروم قبلاً در مخزن منبع باز Chromium ثبت شده بودند، اما هنوز در یک بهروزرسانی رسمی و پایدار برای مرورگر Google Chrome گنجانده نشده بودند. این تأخیر وضعیت عجیبی را ایجاد کرد: اشکالاتی که در Chromium به عنوان نقص های شناخته شده (N-Day) برطرف شده بودند، در واقع به عنوان آسیب پذیری های ناشناخته و روز صفر برای کاربران Google Chrome عمل می کردند.
کوتاه کردن چرخه های به روز رسانی مرورگر و تهدید مدل های زبان بزرگ
گوگل کروم قبلاً از چرخه انتشار چهار هفته ای استفاده می کرد (که اخیراً به فواصل دو هفته ای کاهش یافته است) و هکرها سعی کردند از این پنجره طلایی زمان قبل از انتشار به روز رسانی رسمی استفاده کنند. Vulmexity تأکید میکند که آسیبپذیریهای ناشی از Patch Gaps بسیار خطرناک هستند. به خصوص در دورانی که مدلهای هوش مصنوعی و مدلهای زبان بزرگ (LLM) به ابزاری بسیار سریع و کارآمد برای یافتن حفرهها و ایجاد سوء استفادههای جدید در دست مجرمان سایبری تبدیل شدهاند.



گفتگو در مورد این post