


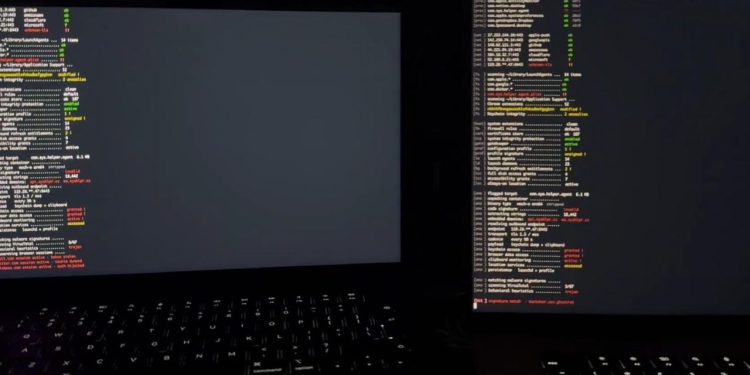
پلاگین جعلی مفهوم Web Clipper دو مک را با نرم افزارهای جاسوسی آلوده کرد. ابر بدافزار را شناسایی کرد، اما قبل از آن ۲۳۰ هزار دلار اتریوم به سرقت رفت.
به گزارش سرویس امنیت سایبری مجرداگرچه ابزار هوش مصنوعی کلود توانست آلودگی را شناسایی کند، اما این کشف زمانی اتفاق افتاد که یکی از کاربران حدود 230000 دلار اتریوم را از دست داده بود و دیگری هنوز دسترسی غیرمجاز به حساب های خود را تجربه می کرد.
چگونه یک افزونه جعلی کروم دو مک را آلوده کرد؟
با توجه به توضیحات اکانت کاربری @starmexxx در شبکه اجتماعی X، علت این اتفاق یک افزونه جعلی بوده که از نام Notion Web Clipper استفاده کرده است. نسخه رسمی این افزونه یک میلیون کاربر داشت اما نسخه مخرب آن تنها 12 کاربر داشت و با همین نام منتشر شد. موضوعی که تشخیص اصل از تقلبی را دشوار می کرد.
به گفته این کاربر، فعال بودن Chrome Sync باعث انتقال آلودگی به هر دو مک شده است. پس از ورود به حساب مرورگر در دستگاه دوم، گوگل افزونه جعلی را نیز روی آن نصب کرد. یکی از دستگاه ها به تراشه M1 Pro و دیگری از تراشه M5 Pro استفاده می کرد.
این نشان می دهد که همگام سازی اطلاعات مرورگر می تواند خطر آلوده شدن چندین دستگاه را در صورت نصب یک افزونه مخرب افزایش دهد. به خصوص زمانی که کاربر از یک حساب مشترک برای دسترسی به تنظیمات و افزونه های مرورگر در دستگاه های مختلف استفاده می کند.
بیشتر بخوانید: AdFection; بدافزاری که فقط با دیدن یک تبلیغ نصب می شود
سرقت اطلاعات 230000 دلاری اتریوم و حساب کاربری
بر اساس گزارش منتشر شده، مک مجهز به تراشه M1 Pro هدف سرقت کلیدهای خصوصی کیف پول رمزنگاری متامسک قرار گرفته است. با دسترسی به این اطلاعات، مهاجم توانست حدود 230000 دلار اتریوم را ساعت چهار صبح به آدرس کیف پول خارجی منتقل کند.
در دستگاه دوم، مک بوک پرو مجهز به M5 Pro، این بدافزار رمزهای عبور ذخیره شده در مرورگرهای سافاری و کروم را به سرقت برد. احراز هویت دو مرحله ای یا کدهای پشتیبانی 2FA نیز از جمله اطلاعات سرقت شده بودند. در نتیجه، خطر محدود به سرقت ارزهای دیجیتال نبود و حسابهای آنلاین کاربران نیز در معرض دسترسی غیرمجاز قرار گرفتند.
بیشتر بخوانید: زوج چینی هزاران نفر را هدف کلاهبرداری سایبری با اینترنت هتل قرار دادند
Cloud چگونه نرم افزارهای جاسوسی را شناسایی کرد؟
پس از اجرای کلود کد برای بررسی امنیت سیستم، این ابزار هوش مصنوعی توانست مسیر ارسال اطلاعات دزدیده شده را شناسایی کند. بر اساس ادعای منتشر شده، داده ها به سروری در زیرساخت Tencent Cloud در شنژن چین ارسال شده است که نام “Li Wei” با آن مرتبط است.
همچنین گفته میشود که این بدافزار در پسزمینه کار میکرد و اطلاعات را به سرور مخابره میکرد و موقعیت مک را بهصورت بلادرنگ گزارش میداد. با این حال، اطلاعات منتشر شده به تنهایی هویت واقعی اپراتور سرور یا رابطه قطعی او با شخص خاصی را ثابت نمی کند.
نکته مهم این است که شناسایی بدافزار پس از وقوع آسیب انجام شد. بنابراین، توانایی ابزارهای هوش مصنوعی برای بررسی کدها و شناسایی رفتارهای مشکوک لزوماً به این معنا نیست که آنها می توانند از سرقت جلوگیری کنند یا تهدیدات را قبل از وقوع آسیب شناسایی کنند.
بیشتر بخوانید: کابوس آسیبپذیریهای امنیتی اینترنت؛ وضعیت نگران کننده تر از همیشه است
چگونه از نصب افزونه های مخرب جلوگیری کنیم؟
کاربری که این گزارش را منتشر کرده است راهنمای گام به گام محافظت از دستگاه ها را ارائه کرده است. علاوه بر این، بررسی نام توسعهدهنده، تعداد کاربران و نظرات کاربران قبل از نصب افزونههای مرورگر میتواند به شناسایی نسخههای مشکوک کمک کند. با این حال، این علائم به تنهایی امنیت را تضمین نمی کنند.
اگر مشکوک هستید که دستگاه شما به چنین بدافزار آلوده شده است، افزونه مشکوک را غیرفعال کنید و رمزهای عبور مهم را از یک دستگاه امن تغییر دهید. همچنین انتقال دارایی های باقی مانده به کیف پول جدید با کلیدهای جدید در صورت افشای کلید خصوصی کیف پول بسیار مهم است. کدهای پشتیبانی احراز هویت دو مرحله ای نیز باید باطل شده و در صورت افشای احتمالی جایگزین شوند.
این اولین باری نیست که کلود در شناسایی فعالیت های مشکوک در مک ها دخالت می کند. در نمونهای دیگر، این ابزار هنگام بررسی نرمافزار نظارت بر دما، ماینر ارز دیجیتال XMRig را کشف کرد. بر اساس گزارش منتشر شده، در این فرآیند از تمامی 12 هسته پردازنده استفاده شده و دمای دستگاه تا 112 درجه سانتیگراد افزایش یافته است.
با گسترش افزونه های مرورگر و ابزارهای مبتنی بر هوش مصنوعی، بررسی امنیت دستگاه ها اهمیت بیشتری پیدا کرده است. با این حال، جلوگیری از نصب نرم افزارهای مشکوک و حفاظت از اطلاعات حساس همچنان یکی از مهم ترین راه های کاهش ریسک محسوب می شود.


گفتگو در مورد این post