



یک آسیبپذیری حیاتی و خطرناک در زبان برنامهنویسی PHP، وبسایتها را در سرتاسر جهان وارد رقابتی سریع برای نصب بهروزرسانیها و وصلههای امنیتی کرده است.

تهدیدی جدی برای 70 درصد از وب سایت های جهان؛ داستان آسیبپذیری PHP2Shell چیست؟
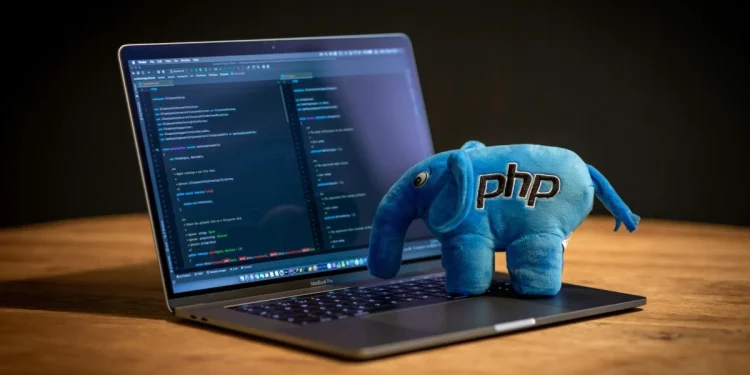
به گزارش بخش اخبار خبرجو به نقل از Digital Trends، زبان برنامه نویسی PHP موتور زیربنایی و محرک حدود 70 درصد وب سایت های جهان است و اخیرا با یک بحران امنیتی بسیار جدی مواجه شده است. محققان امنیتی با استفاده از قابلیت های هوش مصنوعی موفق به کشف یک خطای حیاتی به نام شدند PHP2Shell یک آسیبپذیری است که به مهاجمان و هکرها اجازه میدهد کنترل سرورهای وب را در دست بگیرند، اطلاعات حساس را سرقت کنند یا خدمات آنلاین را مختل کنند. از زمان افشای این نقص امنیتی، میلیون ها تلاش برای بهره برداری و هک وب سایت ها در سراسر جهان ثبت شده است.
هکرها بلافاصله پس از انتشار عمومی این آسیب پذیری دست به کار شدند. به گزارش روزنامه گاردین، متیو پرینس، مدیر عامل کلودفلر، اعلام کرد که حملات هکری از ده ها هزار نفر در یک شب تنها در 45 دقیقه به میلیون ها نفر رسیده است.
هوش مصنوعی چگونه باگ PHP را کشف کرد و چرا اینقدر نگران کننده است؟
اگر نام PHP برای شما ناآشنا است، باید بدانید که این زبان برنامه نویسی با سابقه چندین دهه اساس پلتفرم های بزرگی مانند وردپرس، ویکی پدیاSlack، Drupal و بسیاری دیگر. شرکت امنیت سایبری Calif موفق شد این آسیبپذیری را در اول آگوست با کمک یک مدل زبان بزرگ (LLM) شناسایی کند. شرکت امنیتی Wiz نیز علاوه بر مدل ها، ابزار هوش مصنوعی خود را نیز دارد جمینی 4 آرگون گوگل و GPT-5.6 Sol OpenAI این چالش را کشف و تایید کرد.
به گفته ویز، این باگ امنیتی بیش از یک دهه در اعماق کدهای PHP پنهان بوده است و استخراج و بهره برداری از آن برای انسان ها تقریبا غیرممکن به نظر می رسید. زیرا به زنجیره بسیار پیچیده ای از مراحل متعدد نیاز داشت. با این حال، هوش مصنوعی بر موانع فنی سنگینی غلبه کرده است که رمزگذاران انسانی به راحتی نمی توانند بر آن ها غلبه کنند و به سرعت معادلات را تغییر داده است.
آژانس امنیت ملی ایالات متحده (NSA) هشدار داده است که مهاجمان می توانند سرورها را تصاحب کنند، داده های حساس را سرقت کنند و به اعماق شبکه های شرکتی نفوذ کنند. در حال حاضر، دولت ها و شرکت های بزرگ وب سایت های خود را حذف می کنند تا قبل از حمله هکرها، وصله های امنیتی را اعمال کنند. پی اچ پی پایه روز چهارشنبه یک پچ امنیتی اضطراری منتشر کرد و مقامات از سازمانها خواستند آن را فورا نصب کنند یا سیستمهای آسیبپذیر را به طور موقت خاموش کنند.
موجی از تعطیلی وب سایت های بزرگ و خدمات دولتی در سراسر جهان
در بریتانیا، مقامات برای احتیاط 32 سرویس دولتی را به طور کامل غیرفعال کردند و مرکز امنیت سایبری ملی (NCSC) بیش از 50000 هشدار اضطراری را به سازمانهای آسیبدیده ارسال کرد. سیاران مارتین، رئیس سابق NCSC، بحران را جدیترین آسیبپذیری امنیتی در پنج سال اخیر خواند.
بر اساس گزارش های منتشر شده، پلتفرم های بزرگی مانند ویکی پدیاInternet Archive و 4Chan نیز به همراه وب سایت های دولتی در آلمان، فرانسه، هلند و کنیا غیرفعال شده اند. سانائه تاکایچی، نخست وزیر ژاپن نیز از مشاغل خواسته است فوراً به روز رسانی ها را اعمال کنند یا سیستم ها را خاموش کنند، در حالی که کره جنوبی وضعیت اضطراری اعلام کرده است.
در همین حال، مدارس، موسسات خیریه و شهرداری های محلی که فاقد تیم های اختصاصی امنیت سایبری هستند، با بزرگترین خطرات مواجه هستند. به گفته NCSC انگلستان، برخی از سیستم های قدیمی به هیچ وجه قادر به دریافت وصله های امنیتی نیستند و باید به طور کامل جایگزین شوند. اگر وب سایت شما مبتنی بر زبان است PHP در حال اجرا است، اکنون آن را به روز کنید و علائم دسترسی غیرمجاز را به دقت بررسی کنید.





گفتگو در مورد این post