

آمازون یک کمپین سایبری گسترده را اعلام کرده است که در آن مهاجمان از عوامل و ابزارهای هوش مصنوعی استفاده می کنند ARTEXکلیدها API آنها برنامه های هوش مصنوعی را می دزدند.
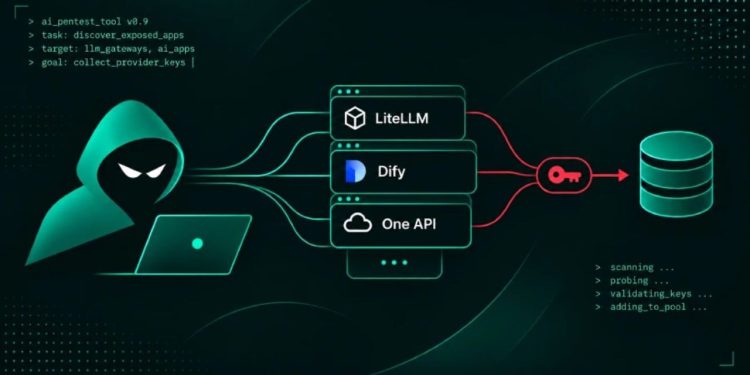
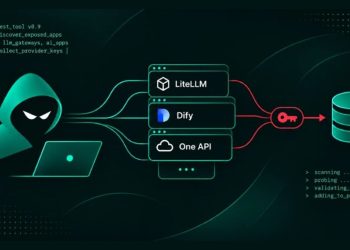
به گزارش سرویس هوش مصنوعی تکنوک، مهاجمان از ابزار متن باز ARTEX برای بررسی برنامه های موجود در اینترنت استفاده می کنند و پس از شناسایی نقاط ضعف، کلیدهای ذخیره شده در آنها را استخراج می کنند.
در ارزیابی خود، شرکت نسبتاً مطمئن است که عوامل شناسایی شده از ARTEX استفاده می کنند. با این حال، نمی تواند صحت همه نتایج گزارش شده توسط این عوامل را تایید کند.
سرقت کلیدهای هوش مصنوعی با کمک ARTEX
آمازون داده های این کمپین را از طریق سرورهای فریبنده شبکه MadPot جمع آوری کرد. این سرورها وانمود میکردند که سرویسهای مدل زبان محبوب هستند و درخواستهای عوامل مهاجم را ضبط میکردند.
مهاجمان محصولاتی مانند LiteLLM، One API، Dify، Langflow و RAGFlow را هدف قرار داده اند. آنها از رمزهای عبور پیشفرض، نصبهای ناقص، رابطهای مدیریتی تایید نشده و آسیبپذیریهای نرمافزاری برای نفوذ استفاده میکنند.
پس از استخراج کلیدها، عوامل اعتبار آنها را بررسی می کنند و کلیدهای معتبر را در یک مخزن مشترک قرار می دهند. این روش به مهاجمان اجازه می دهد تا از یک آسیب پذیری به چندین حساب ارائه دهنده هوش مصنوعی دسترسی پیدا کنند.
آمازون همچنین اعلام کرده است که برخی از گروه های مرتبط با چین ممکن است پشت این فعالیت ها باشند. استفاده از دستورات چینی و تنظیم منطقه زمانی چین از جمله شواهد این ارزیابی است.
بیشتر بخوانید: FBI نسبت به موج جهانی حملات سایبری با کمک هوش مصنوعی هشدار داد
هشدار Cloudflare و توصیه های امنیتی آمازون
Cloudflare همچنین گزارش کرده است که ARTEX از یک توکن API سرقت شده بهره برداری می کند. این توکن برای فرآیندهای CI/CD استفاده می شد و محدودیت IP یا تعداد درخواست نداشت. پس از این نفوذ، مهاجمان 400 درخواست برای استخراج اطلاعات پایگاه داده در عرض یک ساعت ارسال کردند. مشخص نیست که آیا این درخواست ها منجر به دریافت اطلاعات شده است یا خیر.
بیشتر بخوانید: همکاری گوگل و آسه آن برای افزایش آگاهی کاربران در برابر کلاهبرداری آنلاین
FBI همچنین هشدار داده است که مهاجمان از ماه اوت از ARTEX علیه سازمان های مختلف در سراسر جهان استفاده می کنند. مایکروسافت قبلاً از استفاده از این ابزار برای جستجوی کلیدهای در معرض نمایش در گیت هاب خبر داده بود.
آمازون تاکید می کند که روش های این حملات جدید نیست، اما هوش مصنوعی سرعت و ماندگاری مهاجمان را افزایش داده است. این شرکت توصیه میکند که سازمانها رمزهای عبور پیشفرض را تغییر دهند، سریعاً کلیدهای در معرض دید را باطل کنند، نشانههای API را به آدرسهای IP خاص محدود کنند و گزارشهای امنیتی را برای شناسایی فعالیتهای مشکوک بررسی کنند.
بیشتر بخوانید: کلیدهای دسترسی هوش مصنوعی هدف جدیدی برای هکرها برای سرقت قدرت پردازش هستند

گفتگو در مورد این post