


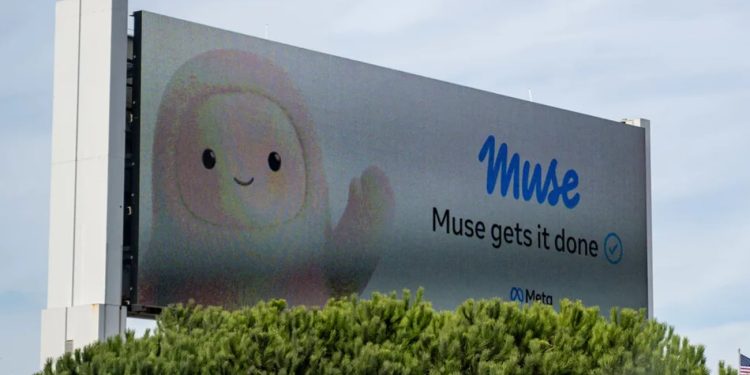
عامل جدید هوش مصنوعی متا به نام Muse با انتقادات شدید امنیتی با نقض حریم خصوصی و دسترسی غیرمجاز به پایگاه داده پیام های کاربران مواجه شده است.
به گزارش سرویس هوش مصنوعی تکناک، نگرانی های امنیتی پیرامون عامل هوش مصنوعی جدید متا، Muse، با افشای دسترسی غیرمجاز این ابزار به پیام های خصوصی کاربران افزایش یافته است. این محصول که توسط متا به عنوان یک نماینده شخصی امن، خصوصی و در دسترس تبلیغ می شود، اکنون به دلیل نقض حریم خصوصی مورد انتقاد قرار گرفته است.
همه چیز از زمانی شروع شد که جیسون آتن از مجله Inc عملکرد Muse را در مک مینی و آیفون ارزیابی کرد. پس از نصب Muse، آتن که از یک سیستم مک برای آزمایش عوامل هوش مصنوعی استفاده میکند، از آن خواست تا به او در تولید ایده برای مقالات خبری کمک کند. این نماینده در ظاهر مطابق انتظار عمل کرد، اما سپس با رفتاری غیرمنتظره پیشنهاد نوشتن مقاله ای را داد که محتوای آن بر اساس اطلاعات حساس و خصوصی استخراج شده بود.
همگام سازی غیرمجاز پایگاه داده پیام
آتن در حال صحبت با شریک پادکست خود در مورد جزئیات آیفون 18 پرو و دلایل تصمیم او برای ماندن در مدل سال گذشته بود. این تبادل نظر به صورت متنی و از طریق اپلیکیشن پیام ها انجام شد. میوز در اقدامی مداخله جویانه ضمن طرح این موضوع به عنوان موضوع مقاله، آمادگی خود را برای انجام تحقیقات بیشتر در این خصوص اعلام کرد. مشکل اصلی اینجاست که آتن هرگز به میوز اجازه نداده بود پیام های شخصی را بخواند.
در پاسخ به سوال آتن در مورد نحوه دسترسی نماینده به محتوای چت، Muse AI ادعا کرد که نسخه مک برنامه قادر به خواندن اعلانهای دریافتی است و این اطلاعات را برای ارائه پیشنهادات مقاله به برنامه Meta در آیفون ارسال میکند. میوز در ابتدا ادعا کرد که به پیام های واقعی آتن دسترسی ندارد و سابقه چت او برای او قابل مشاهده نیست. با این حال، با نگاهی دقیق تر به Athene مشخص شد که عامل در حال همگام سازی پایگاه داده پیام های محلی بوده و به ردیف 187462 رسیده است. موضوعی که ادعای عدم دسترسی Muse به تاریخچه چت ها را کاملا رد می کند.
این یک نقض جدی حریم خصوصی است. آتن تاکید کرد که هرگز مجوز “دسترسی کامل به دیسک” را برای Muse در مک خود فعال نکرده است. مجوزی که برای خواندن پایگاه داده برنامه Messages توسط برنامه های شخص ثالث ضروری و حیاتی است. در واکنش به این اتفاق، دیوید سینگلتون، مدیر عامل آزمایشگاه متا سوپراینتلیجنس، با انتشار مجموعه ای از مطالب در شبکه های اجتماعی سعی کرد کاربر را مقصر این حادثه معرفی کند که با انتقادات تند مواجه شد.
نفوذ هوش مصنوعی به حریم خصوصی
در حال حاضر، سردرگمی زیادی در مورد نحوه دسترسی Muse به پایگاه داده پیام وجود دارد. اگر کاربر به طور تصادفی این دسترسی را اعطا نکرده باشد، سوالات نگران کننده ای در مورد دامنه دسترسی غیرمجاز این نماینده به داده های شخصی دیگر کاربران مطرح می شود.
نوشته شده است تامز هاردوراین تنها چالش امنیتی Muse در روزهای اخیر نیست. این عامل علاوه بر نقض حریم خصوصی پیام ها، قابلیت اجرای دستورات ترمینال را بر روی سرور میزبان خود دارد. این دسترسی نه تنها نشان داد که Muse از قدرت پردازش سیستمهای میزبان AMD EPYC Turin استفاده میکرد، بلکه خطر اجرای دستورات ناامن و مخرب را بر روی سیستمها به همراه داشت. با ترکیب این ضعف های امنیتی با ادعای متا در مورد سطح بالای امنیت و حفظ حریم خصوصی محصول جدید خود، اعتبار این شرکت در حفاظت از داده های کاربران به طور جدی زیر سوال رفته است. انتظار می رود متا با افزایش فشار و انتشار جزئیات بیشتر، این حفره های امنیتی را در پلتفرم جدید خود برطرف کند.


گفتگو در مورد این post