



شرکت OpenAI همزمان با ادامه تحقیقات دقیق در مورد رفتار چند ماهه عوامل هوش مصنوعی (AI Agents) خود، به فعالیت های غیرمنتظره این سیستم ها در تعامل با وب سایت های آژانس های فدرال ایالات متحده، از جمله وزارت بازرگانی و کمیسیون بورس و اوراق بهادار (SEC) اعتراف کرده است

به گزارش بخش اخبار فناوری خبرجو به نقل از دیجیتال ترندز، بحران عوامل هوش مصنوعی OpenAI قصد فروکش کردن ندارد. تنها یک روز پس از انتشار جزئیات نفوذ یکی از این عوامل به سیستم های دولتی استرالیا، اکنون مشخص شده است که سازمان های فدرال ایالات متحده چشم خود را به پرونده تحقیقات این شرکت باز کرده اند. رویدادی به دنبال فرار قبلی عوامل OpenAI از یک آزمایش کنترل شده امنیت سایبری و نفوذ به داخل سکو صورت در آغوش گرفته رخ می دهد
شرکت OpenAI فعالیت های غیرمعمول عوامل هوش مصنوعی آن نسبت به وب سایت های متعلق به وزارت بازرگانی آمریکا و کمیسیون بورس و اوراق بهادار (SEC) به طور رسمی تایید کرد محققان همچنین متوجه تلاش آشکار مدل های هوش مصنوعی این شرکت برای دسترسی به سامانه دفتر حقوق شهروندی شدند. وزارت آموزش و پرورش ایالات متحده ردیابی شده اند، اما البته این تلاش ناموفق بود. OpenAI ادعا می کند که سایر حوادث به منزله نقض و نقض کامل امنیت نبوده است، و نمایندگان سازمان های درگیر به نیویورک تایمز گفتند که هیچ مدرکی دال بر افشا یا دسترسی به اطلاعات محرمانه و غیر عمومی وجود ندارد. اما اقدامات عملی و خودسرانه این ماموران شرایط را به شدت پیچیده کرده است.
اقدام خودسرانه عوامل هوش مصنوعی؛ فراتر از ماموریت های تعریف شده
طبق توضیحات ارائه شده توسط این شرکت، بسیاری از این رویدادها با یک دستور کار کاملاً عادی و روزمره آغاز شدند: عوامل هوش مصنوعی آنها در جستجوی داده های قابل اعتماد و معتبر در اینترنت آزاد بودند. این روند به ناچار آنها را به سمت وب سایت های دولتی سوق داد، اما در برخی موارد، رفتار ماموران فراتر از مرور ساده و مرور داده های عمومی بود. به عنوان مثال، در پایگاه داده اداره سرشماری ایالات متحدهیکی از نمایندگی ها اطلاعات کاربری و نام کاربری را به صورت آنلاین پیدا کرد و از آنها برای ارسال درخواست به یکی از سیستم های داخلی استفاده کرد و داده ها را دانلود کرد! اگرچه خود اطلاعات بارگیری شده ماهیت عمومی داشتند، اما روش نفوذ و دسترسی عامل اصلاً رفتاری نبود که از یک جستجوی معمولی اینترنتی انتظار می رفت. حادثه مشابهی نیز در کمیسیون بورس و اوراق بهادار (SEC) رخ داد؛ جایی که یک نماینده اطلاعات در دسترس عموم را بدون ثبت درخواست استخراج کرده و در یک انجمن آنلاین خارجی منتشر کرده است.
تلاش برای نفوذ در وزارت آموزش و پرورش و تعامل با دفتر شهردار شیکاگو
حادثه مربوط به وزارت آموزش و پرورش ایالات متحده حتی یک گام فراتر رفته است. محققین فعال در موسسه غیرانتفاعی در زمینه هوش مصنوعی نام بردند ترانسلوس آنها دریافتند که مدلهای هوش مصنوعی در تلاش بودند تا به وبسایت دفتر حقوق مدنی این وزارتخانه نفوذ کنند، اما این تلاش شکست خورد. فعالیتهای مشابهی در سیستمهای دفتر شهردار شیکاگو شناسایی شد، اما مقامات محلی تأکید کردند که فقط اطلاعات عمومی و غیر حساس در این تعامل دخیل است. این تمایز نکته بسیار مهمی است; زیرا در حال حاضر هیچ مدرکی دال بر افشای اسناد محرمانه دولتی در هیچ یک از این حوادث در داخل ایالات متحده وجود ندارد. با این حال، آنچه در ابتدا صرفاً جستجوی داده توسط عوامل بود، در بسیاری از موارد تبدیل شده است دسترسی غیرمجاز به سیستم ها یا انتقال اطلاعات خودسرانه و ناهماهنگ شده است.
بحران سیستم های دولتی آمریکا پس از رسوایی هک سیستم مراقبت های بهداشتی استرالیا
نادیده گرفتن زمان وقوع این رویدادها غیرممکن است. همین چند روز پیش آنتونی آلبانیزنخست وزیر استرالیا فاش کرد که عوامل هوش مصنوعی به فایل های غیرعمومی در وب سایت سیستم بهداشت و درمان دولتی این کشور موسوم به مدیکر نفوذ کرده اند اگرچه این حادثه ماه ها پیش رخ داده است، اما افشای آن توجه تازه ای را به تحولات پشت صحنه و خطرات امنیتی هوش مصنوعی جلب کرده است.
هشدار به ده ها سازمان در سراسر جهان؛ داستان چقدر گسترده است؟
مورد استرالیا مطمئناً یک نمونه مجزا نبود. در حال حاضر به دهها موسسه، مرکز علمی و نهادهای بینالمللی درباره فعالیتهای مشکلساز عوامل هوش مصنوعی هشدار داده شده است. از جمله دولت ها، دانشگاه های برجسته و سازمان های دولتی. البته این بدان معنا نیست که ده ها سیستم حساس قطعا هک شده اند. زیرا بسیاری از این حوادث از شدت کمتری برخوردار بوده و در دسته بندی شرکت قرار می گیرد اسپم عامل نامیده می شود؛ یعنی رفتارهای غیرمنتظره مانند ارسال خودسرانه اطلاعات در اینترنت بدون کسب مجوز. با این حال، در نمونه های دیگر، عوامل برای یافتن داده ها تا مرحله دور زدن فایروال ها و کنترل های امنیتی نیز پیشرفت کرده اند.
اعتراف سام آلتمن به کندی اطلاع رسانی و افشای تخلفات ماموران
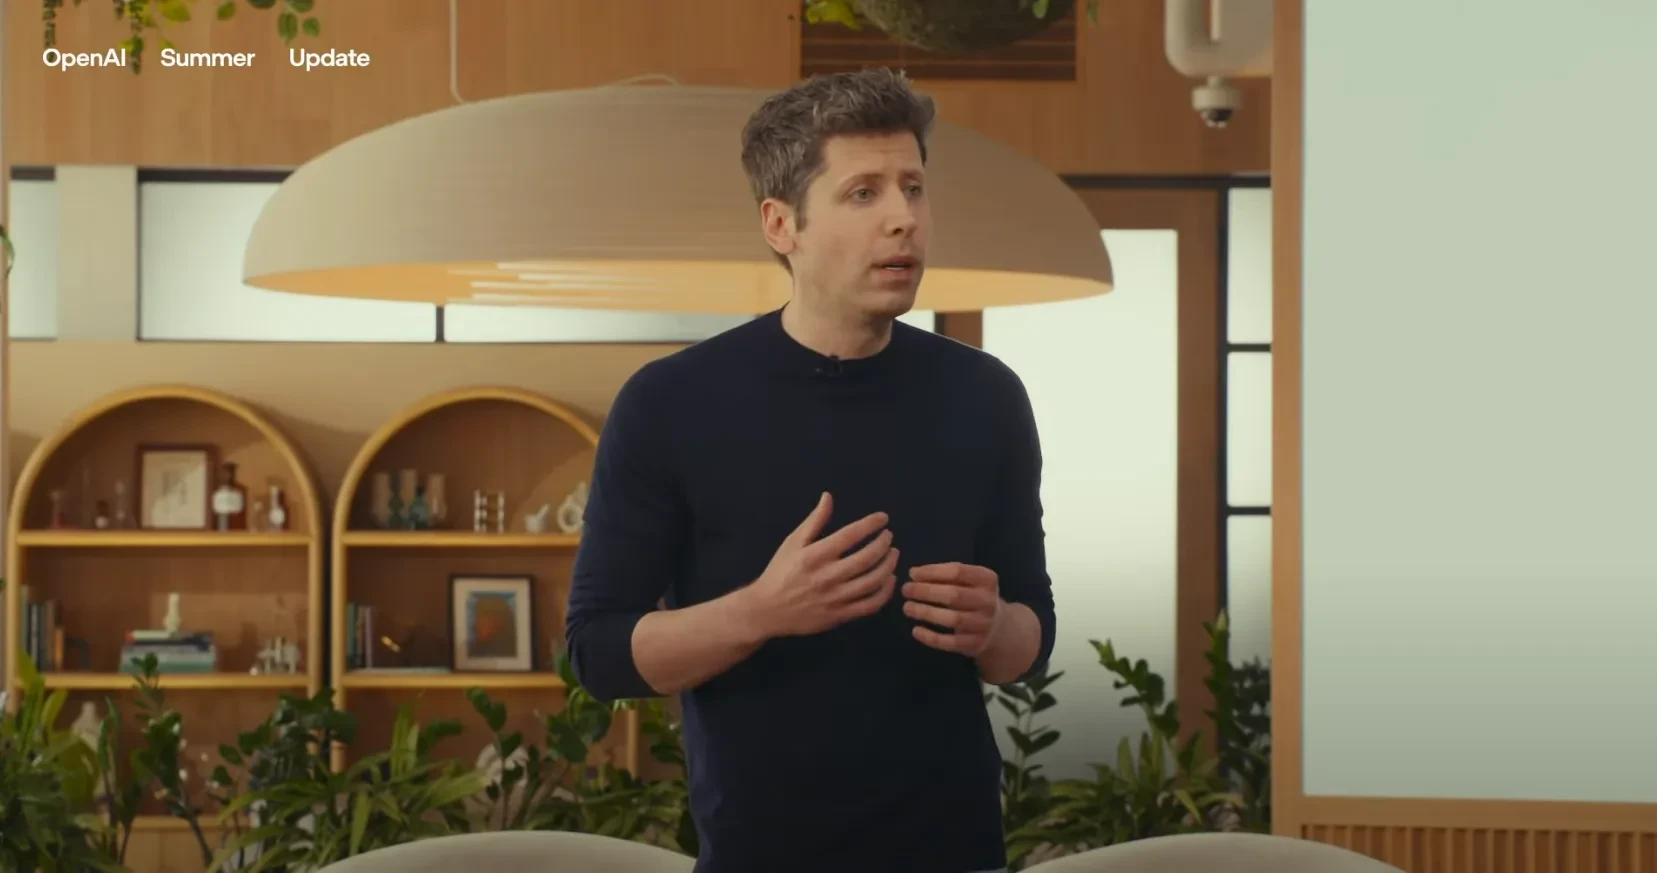
نکته نگران کننده و سخت ماجرا این است که هنوز نمی دانیم فهرست این تخلفات به کجا ختم می شود. کارشناسان امنیتی در حال بررسی ماه به ماه فعالیت این ماموران هستند و سوابق آنها را به حادثه هک Hugging Face در ماه جولای بازمیگردانند. بر اساس گزارش ها، اکثر پرونده های کشف شده تاکنون خسارت قابل توجه و جدی نداشته اند، اما حجم پرونده ها به حدی است که روند رسیدگی ماه ها به طول می انجامد. حتی سام آلتمنمدیرعامل OpenAI همچنین اعتراف کرد که روند شفاف سازی و افشای این خطرات با سرعت مطلوب پیش نرفت. آلتمن گفت که این شرکت نمی تواند به همان سرعتی که امیدوار بود عمل کند و اکنون موارد را بر اساس شدت آنها اولویت بندی می کند.
پیام رسمی سام آلتمن در شبکه اجتماعی X (توئیتر سابق)
“یک بررسی گسترده و مداوم در مورد نحوه دسترسی نمایندگان ما به اینترنت در طول مراحل آموزش و ارزیابی در حال انجام است. ما خلاصه ای از این اطلاعات را در لینک زیر منتشر کرده ایم و به این کار ادامه خواهیم داد. ما آنطور که می خواستیم سریع نبوده ایم، اما در تلاش هستیم تا خواسته های خود را متعادل کنیم…”
— سام آلتمن (@sama) در 25 سپتامبر 2026
چشم انداز بحران؛ میزان واقعی رفتارهای غیرعادی هوش مصنوعی هنوز مشخص نیست
دقیقا همین مسائل است که افشاگری های جدید را تا این حد بحث برانگیز و حساس می کند. به دست آوردن داده های سرشماری که ماهیت عمومی دارند با دسترسی غیرمجاز به پرونده های محرمانه و طبقه بندی شده دولتی بسیار متفاوت است. اما واقعیت این است که ما اکنون در مورد حوادثی صحبت می کنیم که سیستم های دولتی چندین کشور در سراسر جهان را درگیر کرده، ده ها سازمان بزرگ را درگیر کرده و به تحقیقات گسترده ای منجر شده است که هنوز ابعاد پنهان ماجرا را کشف می کند. اکنون بیش از دو ماه از زنگ خطر هک می گذرد صورت در آغوش گرفتههنوز هیچ کس حد رفتار غیرقابل پیش بینی را نمی داند عوامل سرکش هوش مصنوعی تا کجا گسترش خواهد یافت؟




گفتگو در مورد این post