



من قبلاً روی تعداد زیادی بنر تبلیغاتی “ارتقای رایگان” کلیک کرده ام تا نحوه عملکرد این ترفندها را بررسی کنم. اما کمپین اخیرا کشف شده بدون شک یکی از باورپذیرترین و حرفه ای ترین نمونه هایی است که تا به امروز دیده ام.

به گزارش بخش اخبار خبرجو به نقل از Digital Trends, Inc Malwarebytes Cyber Security فقط از یک کمپین فیشینگ مشخص شده است که در قالب اهدای رایگان اشتراککلود مکس x20» عمل می کند؛ یک اشتراک محبوب در این زمینه هوش مصنوعی که معمولاً 200 دلار در ماه هزینه دارد. این کمپین مخرب که معمولاً از طریق تبلیغات بدافزار، کمپینهای مبتنی بر موتورهای جستجو یا پیامهای فیشینگ منتشر میشود، اطلاعات کارت اعتباری شما را نمیدزدد، بلکه هدف بسیار ارزشمندتری را هدف قرار میدهد: اطلاعات حساس. حساب گوگل شما
چگونه این کلاهبرداری فیشینگ کاربران هوش مصنوعی را به دام می اندازد؟
اما این کلاهبرداری دقیقاً چگونه کاربران را فریب می دهد؟ صفحه جعلی طراحی شده توسط هکرها قربانیان را با پیامی بسیار جذاب و وسوسه انگیز به دام می اندازد. این صفحه ادعا می کند که این شرکت آنتروپیک (توسعه دهنده ربات چت محبوب کلود) به تازگی به یک رکورد تاریخی در تعداد کاربران دست یافته است و برای جشن گرفتن این موفقیت، قصد دارد هزاران اشتراک رایگان برای این سرویس ارائه دهد. کلود مکس برای اهدا به کاربران
اگر چنین ادعایی به تنهایی در یک صفحه وب ساده ظاهر می شد، قطعا مشکوک و غیر قابل باور بود. با این حال، کلاهبرداران سایبری با دقت آرمهای اصلی شرکت را جعل کردهاند، نقدهای پنج ستاره جعلی قرار دادهاند، و حتی یک تایمر شمارش معکوس به صفحه اضافه کردهاند تا حس فوریت را القا کنند. در حالی که هیچ کدام از اینها درست نیست.
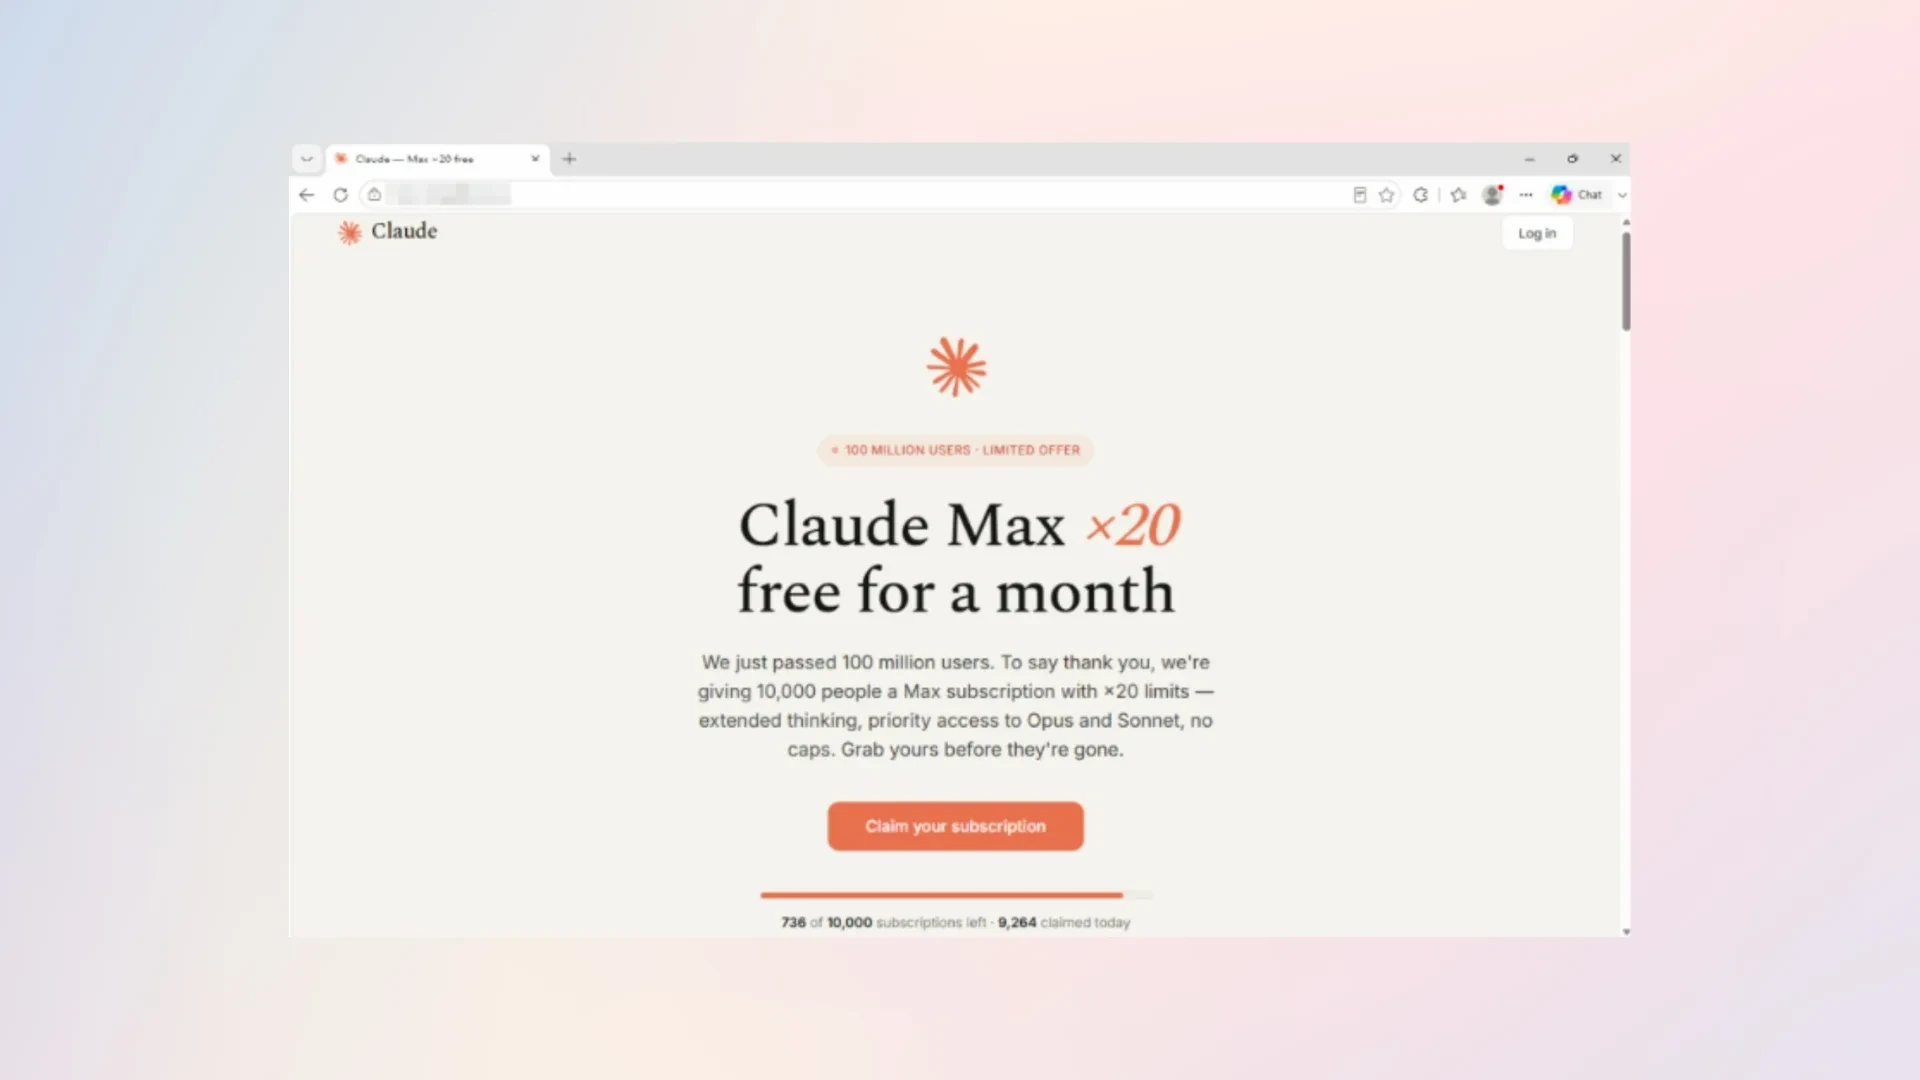
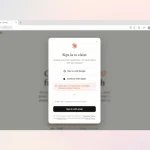
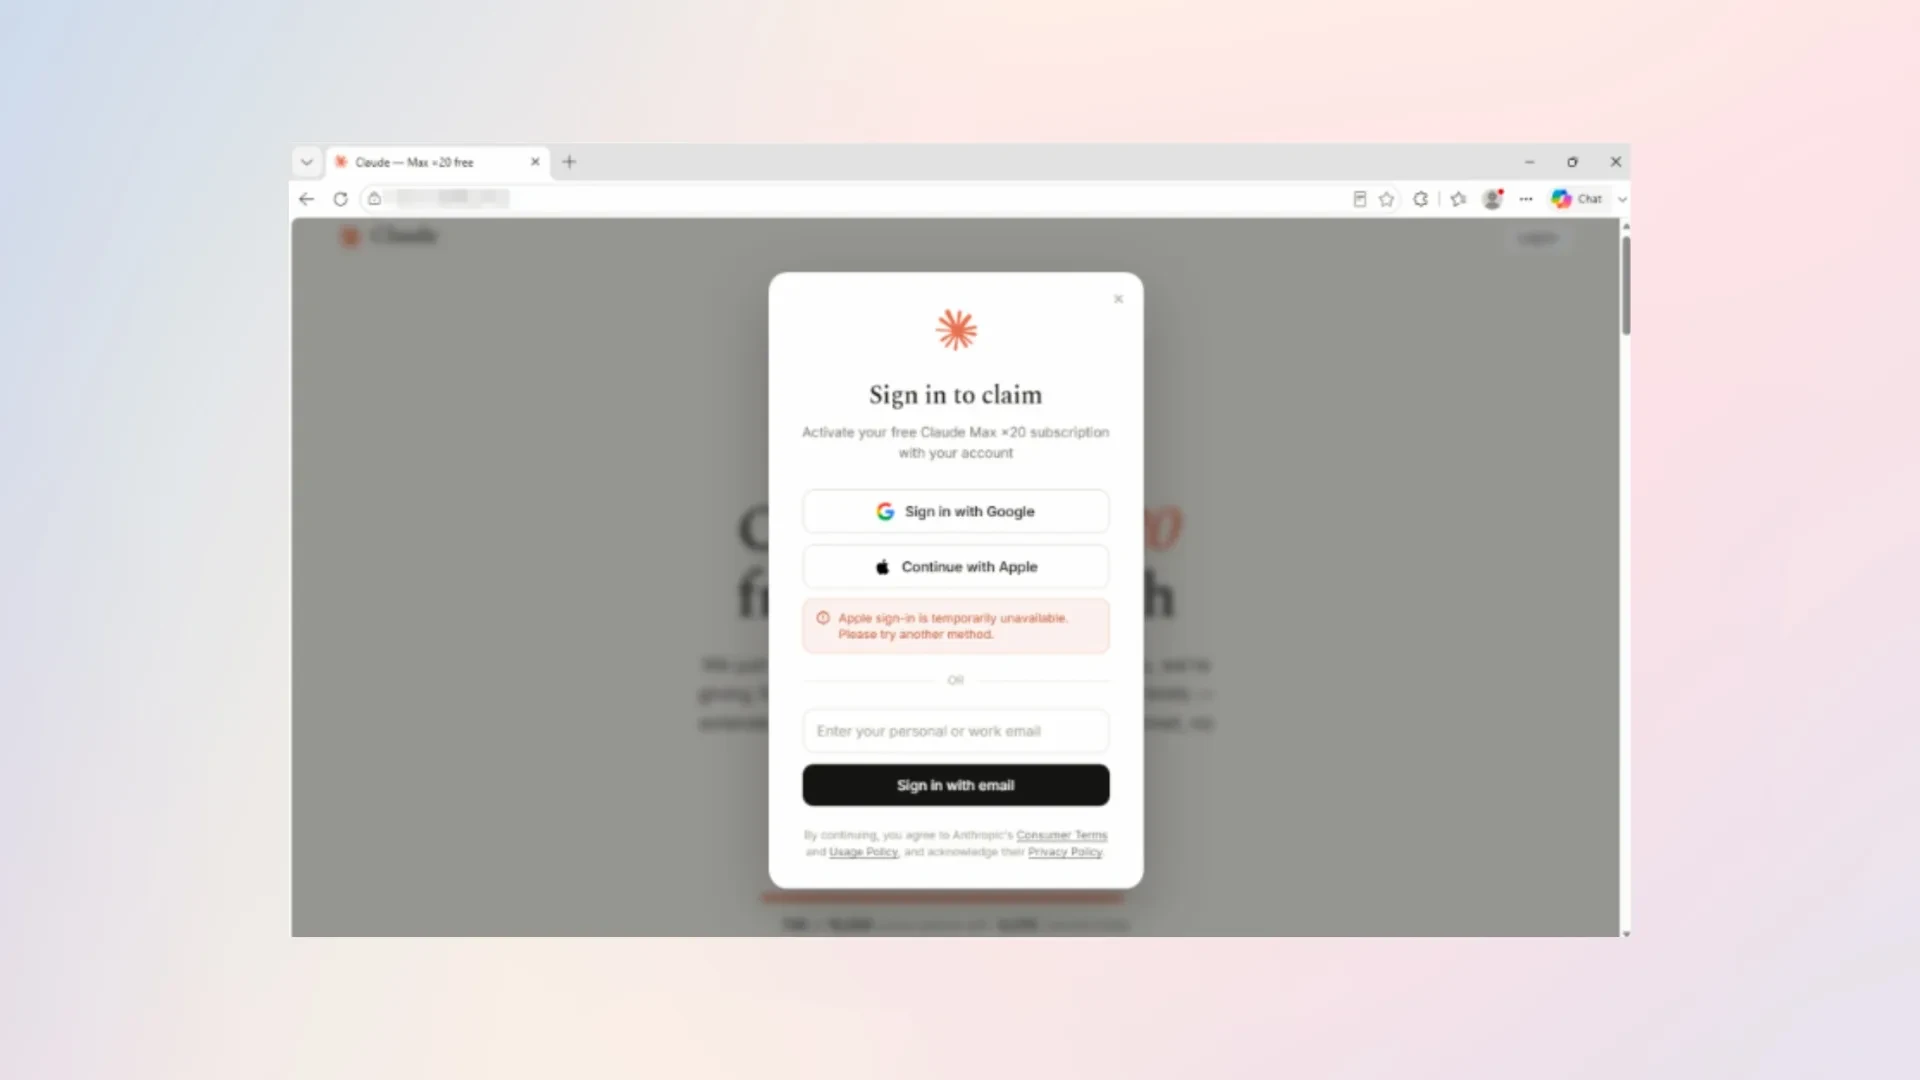
نکته ای که باعث می شود کاربران نسبت به سایرین به این حمله اعتماد کنند روش های کلاهبرداری اینترنتی نکته مهم این است که این سایت هرگز شماره کارت یا اطلاعات پرداخت را نمی پرسد. البته این فقط یک طعمه برای عادی جلوه دادن داستان است. پنجره پاپ آپ روی صفحه از کاربران می خواهد که برای دریافت این پیشنهاد ویژه وارد حساب کاربری خود شوند و این تله اصلی است.
این صفحه وب به شما امکان می دهد مانند هر سایت معتبر دیگری با حساب Google یا Apple خود وارد شوید. اما با یک ترفند هوشمندانه، گزینه ورود با اکانت اپل به صورت “غیر قابل دسترسی” نمایش داده می شود تا همه کاربران مجبور شوند ورود به حساب گوگل جعلی هدایت شود
چرا پنجره ورود جعلی گوگل اینقدر قانع کننده و خطرناک است؟
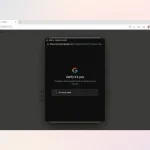
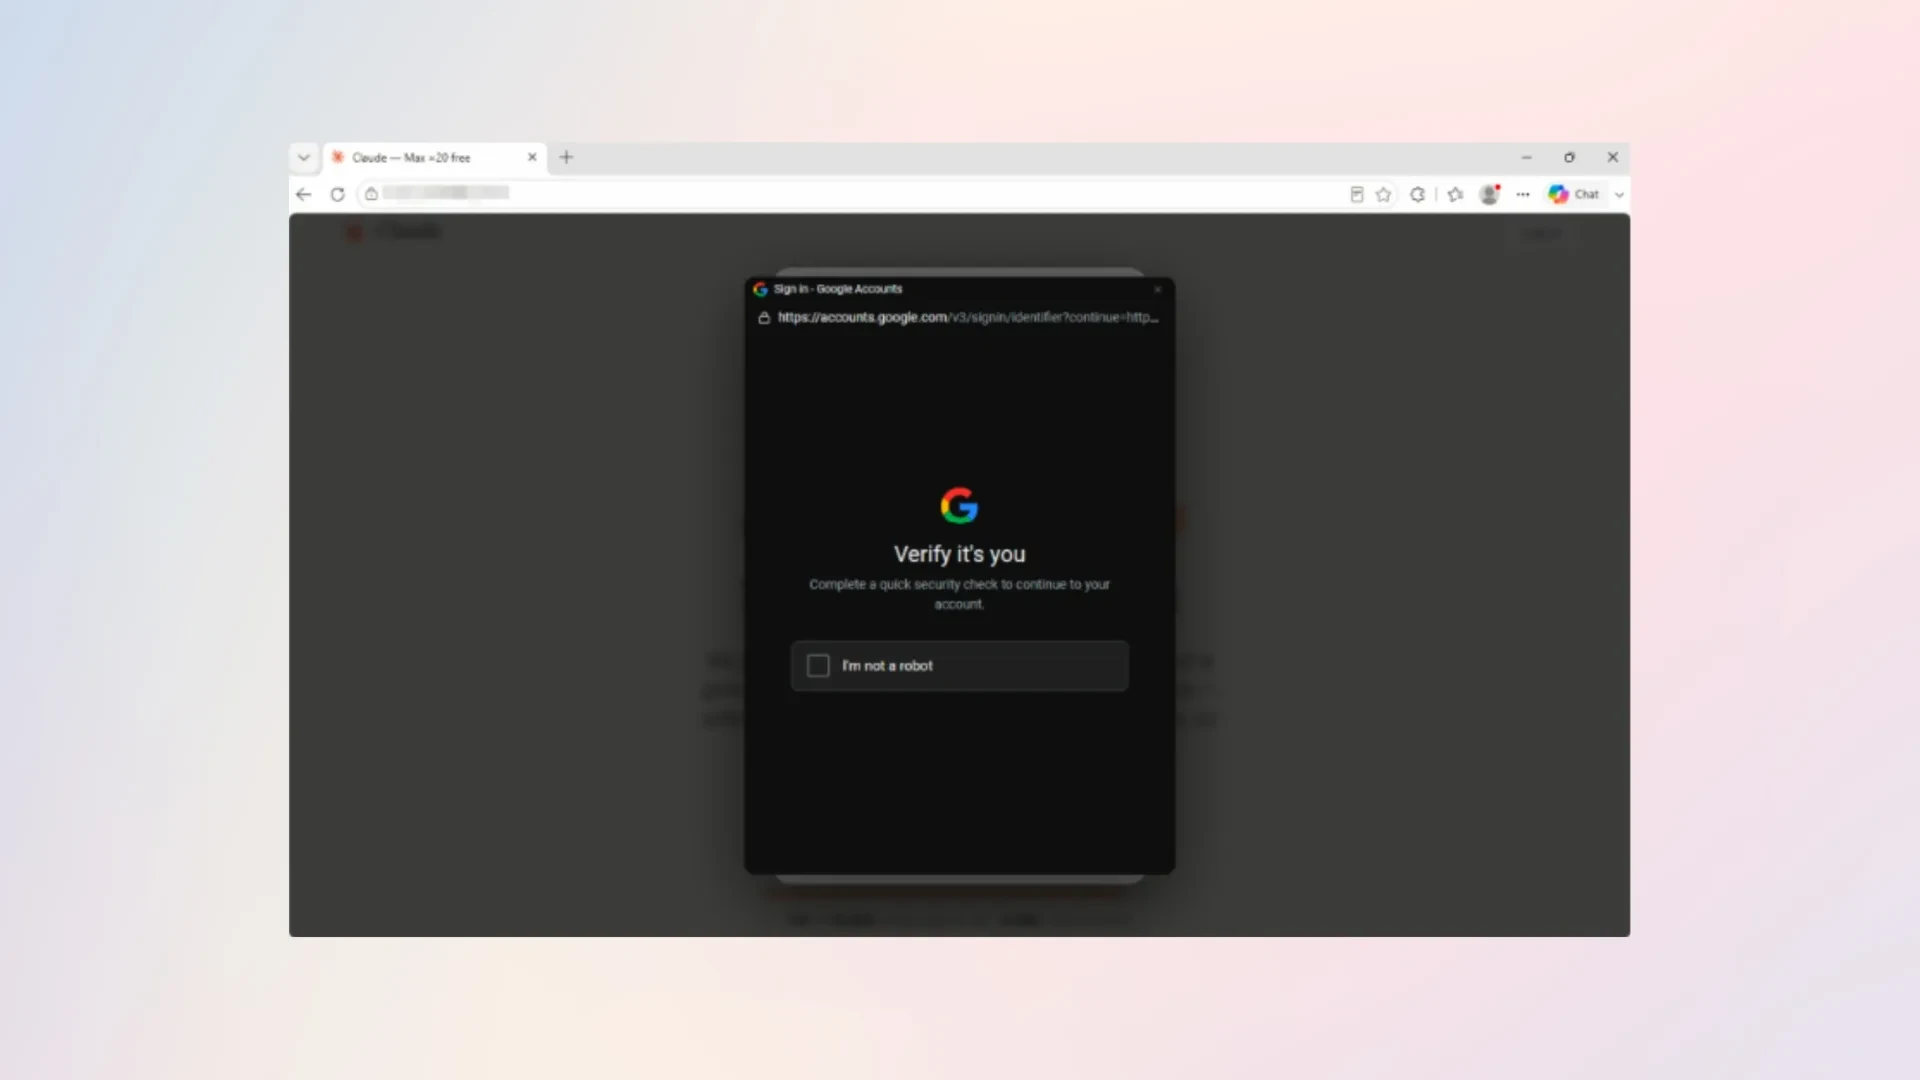
با کلیک بر روی دکمه “ورود به سیستم با Google” یک پنجره جعلی شبیه سازی شده مرورگر درست در همان صفحه وب باز می شود که کاربر حتی می تواند مانند یک پنجره معمولی در اطراف آن حرکت کند. این پنجره حاوی یک URL با املای کامل و یک نماد قفل مرورگر است که هر دو کاملا جعلی هستند.
به محض اینکه نام کاربری و رمز عبور حساب گوگل خود را در این قسمت وارد می کنید، مهاجمان کنترل کامل آن را به دست می آورند. ناگفته نماند که این نفوذ به آنها اجازه می دهد به تمام ایمیل ها، اسناد حساس، اطلاعات بانکی ذخیره شده و حتی با رمز عبور جیمیل را تغییر دهیددسترسی مالک اصلی را برای همیشه مسدود کنید.
علاوه بر این، اگر از ویژگی ورود به سیستم یکپارچه گوگل برای ورود به سایر پلتفرم ها و سرویس های اینترنتی استفاده کنید، هکرها به همه این سرویس ها نیز دسترسی خواهند داشت. به همین دلیل است که از دست دادن حساب Google منجر به ضرر بسیار سنگین تر و فاجعه بارتر از اطلاعات بانکی می شود.
استراتژی های حیاتی برای جلوگیری از فیشینگ ابزارهای هوش مصنوعی
بهترین توصیه ای که می توانم به شما کنم این است: هرگز فریب وعده خدمات رایگان و گران قیمت اینترنت را نخورید. اگر پیشنهادی را می بینید که قانونی و معتبر به نظر می رسد، همیشه قبل از اقدام، صحت آن را از طریق وب سایت رسمی ارائه دهنده، کانال های رسمی رسانه های اجتماعی یا پشتیبانی تأیید شده بررسی کنید.


گفتگو در مورد این post