
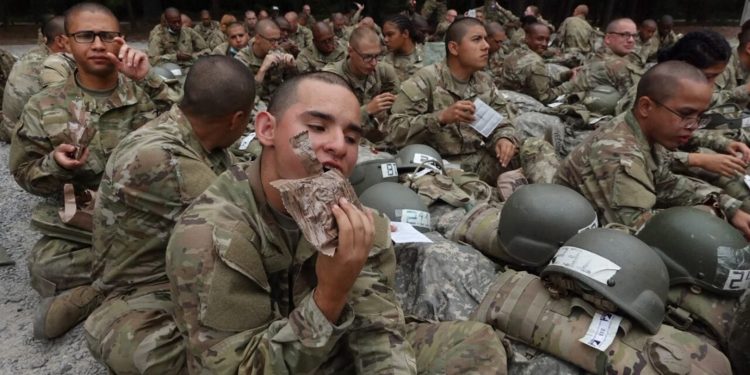
به گزارش خبرگزاری رویترز، مقامات پنتاگون معتقدند هکرها سیستم های فریزر فروشگاه های زنجیره ای ارتش آمریکا را هدف حمله سایبری قرار داده اند.
چهار مقام آمریکایی گفتند که بازرسان وزارت دفاع در حال بررسی یک سری نقص عملکرد فریزر در پایگاه های نظامی در ماه اوت به عنوان یک حمله سایبری احتمالی هستند. یکی از مقامات افزود که پس از حمله هکرها به فریزرهای فروشگاه های زنجیره ای فرانسوی در اوایل ماه جاری، بازرسان آمریکایی نیز با همتایان فرانسوی خود صحبت کرده اند.
پنتاگون در بیانیه ای اعلام کرد که یکی از واحدهای فرماندهی سایبری ارتش آمریکا با همکاری نزدیک با نهادهای دولتی و سازمان های مجری قانون این موضوع را پیگیری می کند. بازرسان جنایی ارتش نیز همکاری خود را با پلیس فرانسه تایید کرده اند.
در اواخر آگوست، وبلاگ سیگنال و سکوت برای اولین بار این احتمال را مطرح کرد که این رویدادها مربوط به یک حمله سایبری است. نویسندگان این وبلاگ در مقاله خود نوشته اند که آنقدر آگاه هستند که بدانند چنین ادعایی عجیب و غیرقابل باور به نظر می رسد، اما احتمال هک کردن فریزر فروشگاه های نظامی کاملاً منتفی نیست. در آن گزارش 14 مورد اختلال در فریزرها و فروشگاه های نظامی در 11 ایالت آمریکا ذکر شده است. خبرگزاری رویترز وقوع حداقل 6 مورد از این اغتشاشات را تایید کرده است.
سیگنال و سکوت همچنین به پست های رسانه های اجتماعی از پایگاه نظامی فورت هوآچوکا در آریزونا اشاره کردند. در این اطلاعیه ها توضیح داده شد که قطعی برق وجود ندارد، اما فریزر وارد حالت یخ زدایی شده و طی این فرآیند تمامی مواد غذایی داخل در معرض حرارت قرار گرفته است. در این توضیحات تاکید شد که غذا کاملاً خراب شده است. آژانس کمیته دفاع پنتاگون، معروف به DECA، در دستورالعمل های فنی خود دستور می دهد که فرآیند یخ زدایی از طریق یک سیستم کنترل و نظارت از راه دور یا RMCS مدیریت شود.
یکی از اسناد خرید تجهیزات نیز نشان می دهد که این سامانه در 182 مرکز شامل هر 14 پایگاه ذکر شده در گزارش نصب شده است. این وبلاگ همچنین اعلامیه هایی را از فروشگاه های نظامی در پایگاه هایی مانند پایگاه نیروی هوایی هولومان در نیومکزیکو، فورت ایروین در کالیفرنیا و ایستگاه دریایی نیوپورت در رود آیلند جمع آوری کرد. این اطلاعیه ها از خرابی تجهیزات خنک کننده و حذف محصولات خنک و منجمد از قفسه ها خبر می داد.
نکته مهم دیگر انتشار دو مطالعه امنیتی در ابتدای مرداد ماه توسط محققان گروه امنیتی تیم 82 شرکت کلاروتی بود. این بررسیها آسیبپذیریهایی را در سیستمهای کنترل فریزر Danfoss AK-SM 800A و Copeland XWEB Pro شناسایی کردند. از این تجهیزات برای مدیریت متمرکز سیستم های خنک کننده تجاری استفاده می شود.
وبلاگ سیگنال و سکوت قادر به تعیین اینکه آیا تأسیسات آژانس کمیساریای دفاعی آسیب دیده از تجهیزات مشابه استفاده می کنند یا خیر. با این حال، رویترز گزارش داد که دانفوس تعداد زیادی از این کنترلرها را در طول حمله سایبری فرانسه در اختیار تأسیسات آسیب دیده قرار داده است. حداقل یکی از مراکز آژانس کمیساریای دفاع نیز از سیستمی مشابه دانفوس استفاده می کند، اما نام آن در لیست مراکز آسیب دیده قرار نگرفت.
به گزارش رویترز، حمله سایبری فرانسه بیش از 350 فروشگاه را تحت تأثیر قرار داد و در برخی موارد حتی باعث آتش سوزی شد. این اتفاق مربوط به یکی از گزارش های غیر رسمی منتشر شده در وبلاگ سیگنال و سکوت است. بر اساس این گزارش، دو دستگاه فریزر قسمت مواد غذایی آماده در پایگاه نیروی هوایی اف. ای. وارن، وایومینگ، به دمای بین 71 تا 82 درجه سانتیگراد رسید. البته مشخص نیست این دما مربوط به نمایشگر دستگاه، مواد غذایی داخل فریزر یا خود تجهیزات خنک کننده است.
اگر حمله سایبری تایید شود، یک بار دیگر یکی از مشکلات قدیمی امنیت سایبری را برجسته خواهد کرد. آسیب پذیری کنترل کننده های صنعتی این دستگاه ها رایانه هایی هستند که در طیف وسیعی از تجهیزات صنعتی و فناوری عملیاتی یا OT استفاده می شوند و وظیفه جمع آوری اطلاعات از سنسورها و دریافت دستورات کنترلی را بر عهده دارند. کنترلکنندهها، بهویژه کنترلکنندههای منطقی قابل برنامهریزی یا PLC، برای دههها تقریباً در تمام محیطهای صنعتی و زیرساختی مورد استفاده قرار گرفتهاند. این گسترش آنها را به یکی از اهداف مهم مهاجمان سایبری تبدیل کرده است.
بسیاری از این تجهیزات در زمانی طراحی شدند که اینترنت جهانی هنوز توسعه نیافته بود و آگاهی کمی از خطرات اتصال سیستم های صنعتی و فناوری عملیاتی به اینترنت وجود داشت. تنها در سالهای اخیر، سازندگان کنترلکنندههای منطقی قابل برنامهریزی و سایر تجهیزات مشابه توجه بیشتری به مسائل امنیتی نشان دادهاند. با این حال، تعداد زیادی از کنترل کننده های قدیمی و آسیب پذیر هنوز فعال هستند. این دستگاه ها برای مجرمانی که قصد اخاذی از سازمان ها و یا ایجاد خسارت و اخلال در روند کاری مجموعه ها را دارند، اهداف جذابی محسوب می شوند.
در صنایع کشاورزی و غذایی که به سرعت در حال نوآوری و استفاده از فناوری های جدید هستند، مهاجمان اغلب با ناامن کردن و غیرقابل خوردن مواد غذایی می توانند فشار زیادی بر شرکت ها وارد کنند. افزایش دمای فریزرها تنها یکی از روش های احتمالی چنین حملاتی است. حتی توقف خطوط تولید می تواند حجم زیادی از محصولات را خراب کند یا باعث اختلالات پرهزینه در زنجیره تامین شود.
برای مثال، کشاورزان نمی توانند شیردهی گاوها را فقط به این دلیل که کارخانه های فرآوری و بسته بندی لبنیات از کار افتاده اند، متوقف کنند. در چنین شرایطی شیر تولید شده یا فاسد می شود یا باید دور ریخته شود. طبق دستورالعمل FDA شیر پاستوریزه، مخازن شیر خام فرآوری نشده باید پس از 72 ساعت خالی شود.
بیل مور، مدیر عامل Zona Systems که در زمینه امنیت سایبری صنعتی فعالیت می کند، در گفت و گو با خبرگزاری رویترز گفت: طراحان اولیه این کنترلرها تصور می کردند که دستگاه ها به طور مستقل عمل می کنند و تنها در مواقعی نیاز به حضور نیروی انسانی برای سرویس و تعمیر دارند. آنها هرگز این تجهیزات را به عنوان دروازه ای برای اتصال به اینترنت در نظر نگرفته بودند.
وی گفت: چنین هجمه ای قطعا می تواند زنجیره تامین مواد غذایی را مختل کند.


گفتگو در مورد این post