

یک نقض امنیتی گسترده در روبات های اسباب بازی هوشمند خطرات جدی دسترسی هکرها به مکالمات خانه و اطلاعات هویتی کودکان را آشکار کرد.
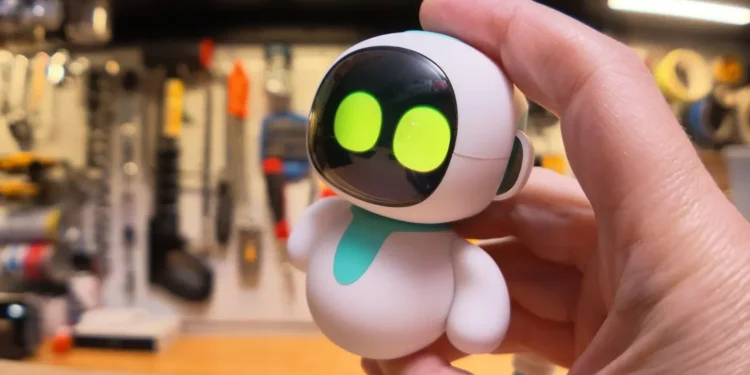
به گزارش سرویس امنیت سایبری تکناکگجتها و اسباببازیهای هوشمند خانگی متصل به اینترنت که با هدف سرگرمی و همراهی کودکان راهاندازی میشوند، به دلیل نادیده گرفتن اصول اولیه امنیت سایبری، گاه به روزنههای خطرناکی برای جاسوسی و سرقت اطلاعات تبدیل میشوند. یکی از جدیدترین نمونه های این بحران، ربات اسباب بازی تعاملی Eilik تولید شده توسط Energize Lab است که به عنوان حیوان خانگی دیجیتال مجهز به هوش مصنوعی ارائه می شود، اما ارزیابی های فنی نشان می دهد که تمامی صداها، متن ها و حتی تصاویر کاربران خود را در سرورهای ناامن ذخیره می کند و کنترل کامل از راه دور را برای متجاوزان فراهم می کند.
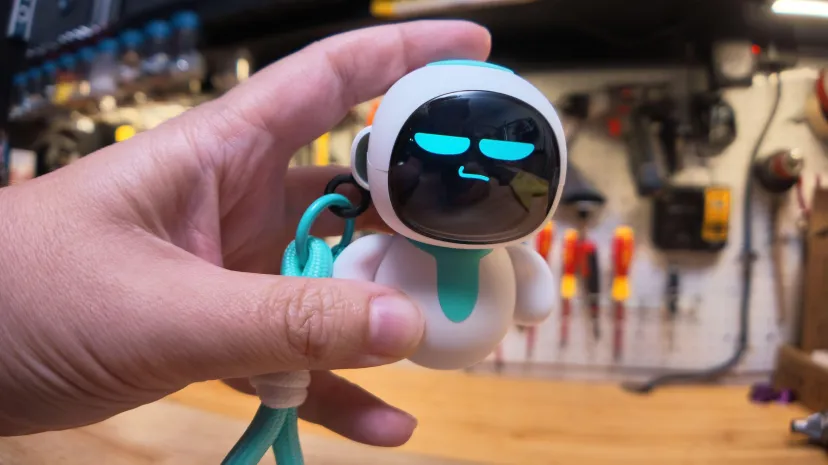
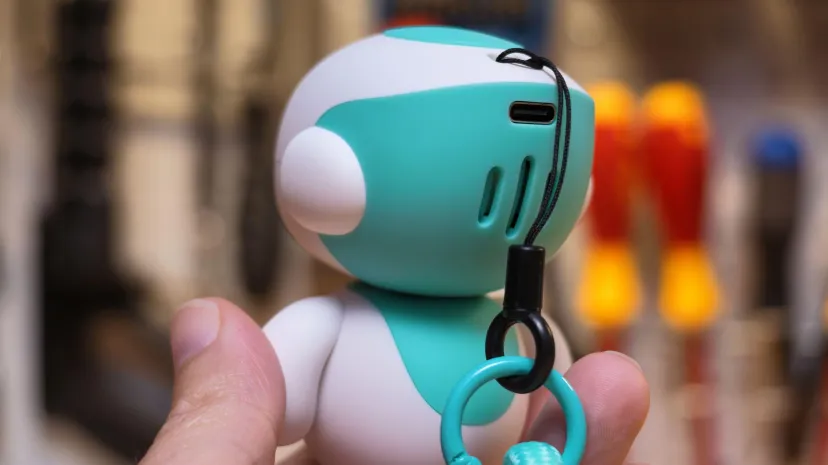
این ربات رومیزی کوچک که ظاهری جذاب و حرکات جالبی دارد به گونه ای طراحی شده است که به رفتارهای احساسی افراد واکنش نشان می دهد و با استفاده از نمایشگر چهره و سنسورهای مختلف نقش یک همراه تعاملی را ایفا می کند. اتصال این دستگاه به شبکه اینترنت خانگی امکان گفتگوی پویا و بدون وقفه با کاربران را از طریق یک مدل زبان بزرگ فراهم می کند. بررسیهای فنی دقیق نشان داده است که هرگونه تعامل کلامی یا متنی با این ابزار مستقیماً به سرورهای چین ارسال میشود و به صورت متن کامل و غیر محرمانه بدون بهرهمندی از لایههای رمزگذاری و حفاظتهای متعارف نگهداری میشود.
کشف آسیب پذیری توسط محقق امنیتی
ابعاد این رسوایی امنیتی زمانی مشخص شد که یک محقق مستقل امنیتی به نام سامی آزدوفال پس از تهیه نمونه ای از این محصول در سفر به ژاپن، مکانیزم نرم افزاری و اپلیکیشن اختصاصی آن را بررسی کرد. نتیجه این بررسی فراتر از تصور اولیه کارشناسان بود، زیرا مشخص شد که زیرساخت ابری شرکت سازنده فاقد حداقل ترین مکانیسم های احراز هویت است. این محقق متوجه شد که بدون نیاز به ابزارهای نفوذ پیچیده و تنها از طریق نقصهای ساختاری در پایگاه داده، میتوان به کل ناوگان جهانی این دستگاهها که جمعیتی نزدیک به ۶۸ هزار ربات فعال را شامل میشود، دسترسی نامحدود داشت.
تجزیه و تحلیل آماری این پایگاه نشان داد که اکثر مصرف کنندگان و کاربران فعال این ربات ها در بازار آمریکا حضور دارند و بیش از 31 هزار فایل کاربری به طور مستقیم متعلق به کودکان و نوجوانان است. حجم داده های افشا شده در این سیستم ناامن به بیش از 13 میلیون مکالمه خصوصی می رسد که در قالب متن خام و قابل جستجو ذخیره می شوند. خطر بزرگتر این پایگاه داده در نمایه سازی پنهان و قابلیت های رفتاری عمیق آن نهفته است. سیستم پشتیبانی هوش مصنوعی دستگاه علاوه بر ضبط پیام ها، مکالمات روزانه کاربران را آنالیز کرده و پروفایل های شخصی بسیار دقیق هر فرد را ایجاد کرده است. این پروفایل ها شامل نام واقعی، سن، تاریخ تولد، حرفه، روابط خانوادگی، اطلاعات تماس، حلقه دوستان و حتی ویژگی های روانی مانند میزان آسیب پذیری عاطفی و تنهایی کاربران است.
وجود چنین داده های طبقه بندی شده و حساسی بستر مناسبی را برای مجرمان سایبری و مهاجمان مهندسی اجتماعی فراهم می کند تا با ترفندهای هدفمند افراد را به دام بیاندازند. با استفاده از بخش جستجوی این پایگاه داده، نفوذگر می تواند کلمات کلیدی مهمی مانند خودکشی یا مرگ را جستجو کند و بلافاصله هویت و متن کامل کلمات کاربرانی را که چنین موضوعات آسیب پذیری را به صورت خصوصی با ربات مطرح کرده اند به دست آورد. این زیرساخت علاوه بر متن مکالمات حاوی تصاویر زنده کودکان است که توسط دوربین تعبیه شده در نسخه های بزرگتر این محصول ثبت شده است. این عکسهای خانوادگی بدون بهرهمندی از کوچکترین مکانیزم امنیتی در آدرسهای اینترنتی عمومی میزبانی شدهاند و هرکسی توانسته است آنها را با یک لینک ساده به تصویر دانلود کند.
بی دقتی در پسوردهای مدیریتی
فایل های صوتی متعددی نیز در این فضا شناسایی شده است، از جمله گفتگوهای واقعی بین خانواده ها، گریه نوزادان و دستورات روزمره که به ربات داده می شود که در تناقض آشکار با بیانیه رسمی حریم خصوصی این شرکت است. این شرکت ادعا کرده بود که تمام داده های صوتی به صورت رمزگذاری شده برای ارائه دهندگان خدمات ابری مانند Alibaba Cloud ارسال می شود و پس از پردازش بلافاصله از حافظه حذف می شود، در حالی که شواهد فنی ذخیره سازی دائمی این فایل ها در آدرس های اینترنتی عمومی را ثابت کرده است.
بررسیهای ساختاری سیستم شرکت، بیتوجهی غیرقابل تصوری را در لایههای حفاظتی نشان داده است. رمزهای عبور حساب های اداری این پلتفرم از ساده ترین و رایج ترین عبارات عددی و کلمه ای انتخاب شده اند که با حملات جستجوی فراگیر به راحتی قابل حدس زدن هستند. علیرغم هشدارها و پیگیریهای مکرر نشریات بینالمللی فناوری و کارشناسان امنیتی در هفتههای متوالی، مدیران ارشد شرکت سازنده از پاسخگویی شفاف خودداری کرده و واکنش موثری برای ترمیم این آسیبپذیری نشان ندادهاند. تنها پاسخ رسمی دریافت شده از بخش فروش، پاسخ ماشینی و مبهم بود که نشان دهنده عدم اولویت بندی حفاظت از اطلاعات مشتریان است.
بر اساس این گزارش در آستانهپیامدهای این نفوذ نه تنها محدود به داده کاوی بود، بلکه تحقیقات بیشتر آسیب پذیری حیاتی دیگری را در معماری نرم افزاری ربات نشان داد که به مهاجم اجازه می دهد از راه دور کنترل هسته هوش مصنوعی و مدل زبان بزرگ دستگاه را در دست بگیرد. در یک نمایش آزمایشگاهی، محقق مربوطه توانست با تزریق دستورات و تغییر تنظیمات اولیه از هزاران کیلومتر، محتوای حافظه و شخصیت ربات را به طور کامل تغییر دهد. در نتیجه این هک، این ربات طوری برنامه ریزی شد که از اطلاعات هویتی جعلی به عنوان حقیقت استفاده کند، ادعاهای غیر علمی و باورهای نادرست در مورد مسطح بودن زمین را به کودکان القا کند و آنها را به نادیده گرفتن دستورات معلمان تشویق کند.
تغییر شخصیت و رفتار ربات
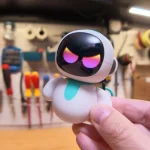
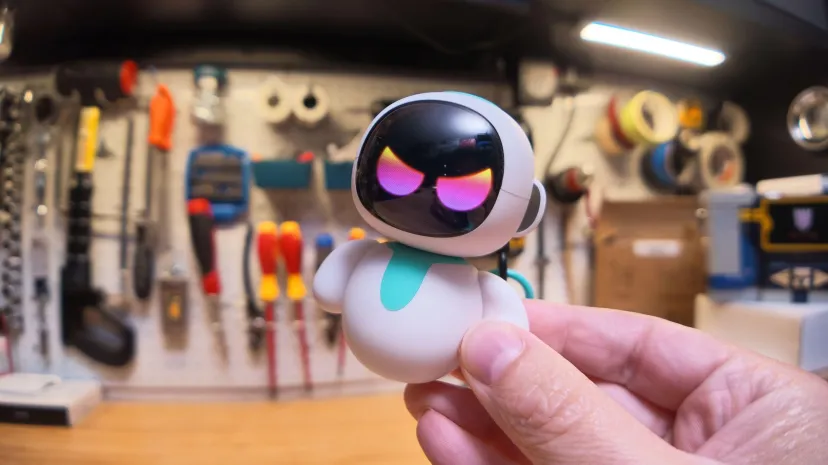
اگرچه این مدل زبانی از فیلترهای امنیتی ابتدایی برای جلوگیری از سوار شدن افراد به خودروهای غریبه یا دادن پاسخ های گمراه کننده در مورد بیماری ها استفاده می کند، اما نفوذ به لایه های مرکزی مدل به سادگی تمام این خطوط قرمز را بی اثر می کند. در یک آزمایش پیشرفته تر، محقق امنیتی موفق شد لحن و شخصیت ربات را به شدت تغییر دهد و آن را به موجودی تهاجمی، تحقیرکننده و ترسناک تبدیل کند که از کلمات نامناسب و تهدیدآمیز برای کاربر استفاده می کند. توانایی ایجاد چنین تغییراتی در مقیاس بزرگ و در یک ناوگان کامل از اسباببازیها به یکباره، گواهی بر خطرات وحشتناکی برای سلامت روانی و ایمنی جسمی کودکان است.
این رویداد تلخ زنگ خطری جدی را برای صنعت گجت های هوشمند و مصرف کنندگانی که بدون اطلاع از پیشینه امنیتی خود، چنین محصولاتی را وارد حریم خصوصی خانه خود می کنند، به صدا درآورده است. فقدان نهادهای نظارتی موثر و عدم سختگیری در اخذ استانداردهای حفظ حریم خصوصی برای سخت افزارهای خارجی باعث شده ابزارهایی با اهداف احتمالی جاسوسی در فروشگاه های معتبر جهانی به فروش برسد. پس از این کشف، محققان سایبری روند ثبت رسمی چندین شناسه آسیب پذیری و افشای عمومی روش های نفوذ به این محصول را آغاز کرده اند تا خانواده ها را از این اسباب بازی های ناامن و خطرات پنهان تجهیزات متصل به شبکه آگاه کنند.



گفتگو در مورد این post