


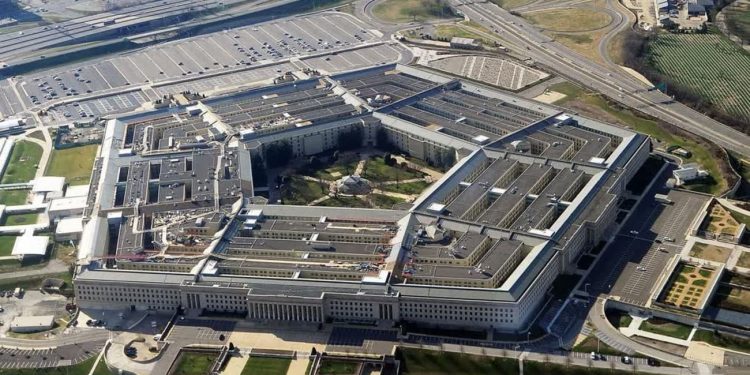
یک نقص امنیتی در سیستم اشتراک فایل، اطلاعات حساس پرسنل و نیروهای مرتبط با ارتش ایالات متحده را در معرض دسترسی غیرمجاز قرار داد.
در این رخنه سایبری که ماه ها کشف نشد، اطلاعات شخصی حدود سه میلیون نفر از افراد زنده و فوت شده مرتبط با وزارت جنگ آمریکا که به وزارت دفاع آمریکا نیز معروف است، به سرقت رفت.
این اطلاعات مربوط به افرادی است که در حال حاضر یا در گذشته برای یکی از بخش های وزارت جنگ ایالات متحده کار می کردند. اطلاعات افشا شده شامل اسامی افراد، سوابق خدمت سربازی، شماره تامین اجتماعی و سایر اطلاعات قابل شناسایی شخصی بود.
نقش مرکز داده نیروی انسانی دفاعی
وزارت جنگ ایالات متحده دارای نهادی به نام مرکز داده نیروی انسانی دفاعی یا DMDC است. این مرکز به عنوان آژانس اطلاعات پرسنل وزارت دفاع عمل می کند و اطلاعات مربوط به کارکنان نظامی و غیرنظامی، پیمانکاران و سایر افراد مرتبط با جامعه دفاعی ایالات متحده را جمع آوری و نگهداری می کند.
DMDC همچنین پایگاههای اطلاعاتی گستردهای را مدیریت میکند که حاوی اطلاعات پرسنل نظامی ایالات متحده، کارمندان غیرنظامی، پیمانکاران و سایر افراد مرتبط با بخش دفاعی است. این مرکز همچنین خدمات تجزیه و تحلیل داده ها و اطلاعات را برای پشتیبانی از عملیات نظامی ارائه می دهد.
حدود دو هفته پیش، شخصی در ردیت تصویری از نامه ای را منتشر کرد که پس از وقوع نقض امنیتی برای آنها ارسال شده بود. در این نامه، DMDC چگونگی وقوع این حادثه را توضیح داده و خدمات نظارت بر سرقت هویت رایگان را به افراد آسیب دیده ارائه کرده است.
در متن نامه آمده است:
در 16 جولای 2026، یک آسیب پذیری امنیتی در سیستم اشتراک فایل DMDC کشف شد که به کاربران غیرمجاز اجازه دسترسی به فایل ها را می داد. DMDC بلافاصله سیستم اشتراک فایل را برای رفع آسیب پذیری به روز کرد و سیستم به حالت عادی بازگشت.
تحقیقات بیشتر نشان داد که در اکتبر 2025، شخص یا افرادی از این ضعف امنیتی برای دسترسی به سرورهایی که حاوی اطلاعات شخصی رمزگذاری نشده بودند، سوء استفاده کردند. مهاجمان از آن زمان تا ژوئیه 2026 به استخراج انواع داده ها ادامه دادند. اطلاعاتی مانند شماره تامین اجتماعی، نام و نام خانوادگی، تاریخ تولد، اطلاعات تماس، جنسیت، نژاد و جزئیات مربوط به سوابق نظامی، از جمله تخصص شغلی فرد.
یک مقام وزارت جنگ آمریکا در مصاحبه با CNN این رخنه را تایید کرد و گفت که این حادثه بر اطلاعات 2.76 میلیون انسان زنده و 294 هزار نفر متوفی تأثیر گذاشته است. بر اساس اطلاعات منتشر شده در وب سایت DMDC، این سازمان بیش از 60 میلیون رکورد را مدیریت می کند.
در زمان انتشار این گزارش، برخی جزئیات مهم هنوز مشخص نشده بود. هویت سیستم به اشتراک گذاری فایل هدفمند و همچنین ماهیت دقیق آسیب پذیری مورد استفاده توسط مهاجمان ناشناخته باقی مانده است. چند روز قبل از انتشار این گزارش، سرویس اشتراک فایل امن Kiteworks نیز به مشتریان خود هشدار داده بود که به دلیل احتمال حمله سایبری قریب الوقوع، سرورهای خود را به مدت 9 ساعت خاموش کنند.
ارتباط احتمالی با Kiteworks
Kiteworks یکی از بزرگترین خدمات به اشتراک گذاری فایل امن است و با سازمان های دولتی از جمله دولت فدرال ایالات متحده، دولت های ایالتی و نهادهای محلی کار می کند. این شرکت در وب سایت خود گفت که پیمانکاران دفاعی از پلت فرم آن برای محافظت از اطلاعات کنترل شده و اطلاعات قرارداد فدرال که با وزارت دفاع مبادله می کنند، استفاده می کنند. با این حال، این شرکت به طور خاص تایید نکرده است که به طور مستقیم با این نهاد همکاری داشته است.
Kiteworks همچنین راه حل های اختصاصی را برای سازمان های دولتی ارائه می دهد و اعلام کرده است که پلتفرم آن برای استفاده فدرال تحت FedRAMP مجوز دارد. گروه های مجرم سایبری از جمله Cl0p سابقه هدف قرار دادن چنین خدماتی را دارند. در سالهای گذشته، حملات گسترده علیه MOVEit و GoAnywhere MFT اطلاعات هزاران سازمان را افشا کرد و خسارات مالی ناشی از این حوادث به میلیونها دلار رسید.
وزارت جنگ آمریکا در بخشی دیگر از این نامه اعلام کرده است که تاکنون هیچ نشانه ای مبنی بر سوء استفاده از پرونده های به سرقت رفته مشاهده نشده است. با این حال، ممکن است داده ها در بازار سیاه فروخته شوند یا برای اجرای حملات فیشینگ بسیار هدفمند استفاده شوند.
مهاجمان می توانند از اطلاعات به دست آمده برای فریب قربانیان برای ارائه اطلاعات ورود به حساب های کاربری استفاده کنند. چنین دسترسی هایی در صورت موفقیت آمیز بودن می تواند زمینه را برای نفوذ سرورهای حساس تر وزارت جنگ فراهم کند و آسیب های بیشتری را به همراه داشته باشد.
سی ان ان گزارش داد که اطلاعات مربوط به تخصص شغلی ارتش می تواند برای مهاجمان وابسته به دولت های خارجی ارزش خاصی داشته باشد. ترکیب این اطلاعات با شماره های تامین اجتماعی می تواند تصویر دقیق تری از وظایف و مکان افراد مختلف در ساختار نظامی آمریکا در نقاط مختلف جهان ارائه دهد.
DMDC اعلام کرده است که این نقص را بلافاصله پس از شناسایی برطرف کرده است. بر این اساس، این آسیبپذیری احتمالاً یک سوراخ روز صفر نیست. زیرا شناسایی و رفع آن قبل از استفاده مهاجمان امکان پذیر بود.
این مرکز همچنین اعلام کرده است که اقدامات لازم را برای ارزیابی و تقویت وضعیت امنیت سایبری سامانه DMDC انجام داده است. علاوه بر این، 12 ماه خدمات نظارت بر اعتبار از طریق IDX به افراد آسیب دیده ارائه می شود.



گفتگو در مورد این post