

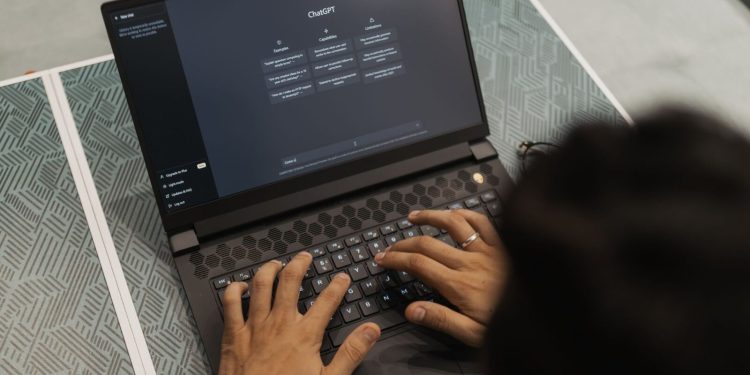
محققان امنیتی Check Point راهی برای دور زدن حالت Lockdown در ChatGPT یافتهاند که به مهاجمان اجازه میدهد تاریخچه چت کاربران را بدزدند..
به گزارش سرویس امنیت سایبری Teknak، حالت Lockdown برای جلوگیری از حملات تزریق سریع و محافظت از اطلاعات حساس کاربران طراحی شده است. با این حال، محققان Check Point Research در تحقیقات خود دریافتند که یک نقص امنیتی می تواند محدودیت های این ویژگی را دور بزند. این شرکت در گزارشی که در 5 نوامبر منتشر شد، جزئیات یافته های خود را شرح داد.
با سوء استفاده از این آسیبپذیری، مهاجمان میتوانند تاریخچه کامل چت قربانی را به سرورهای خود ارسال کنند، پنجرههای ورود جعلی را نمایش دهند و بدافزار را به دستگاههای کاربران تحویل دهند. OpenAI این نقص را در 18 سپتامبر برطرف کرد. پس از آزمایش مجدد، Check Point همچنین تأیید کرد که روش مورد استفاده برای اجرای حمله دیگر کار نمی کند.
این آسیب پذیری بار دیگر اهمیت بررسی امنیت قابلیت های جدید هوش مصنوعی را نشان می دهد. به خصوص، برخی از ویژگی هایی که برای نمایش و اجرای محتوای تولید شده در محیط چت طراحی شده اند، می توانند مسیرهای جدیدی را برای حملات سایبری ایجاد کنند.
پیشنمایش HTML راهی برای دور زدن حالت قفل ارائه کرد
ریشه مشکل، ویژگی پیشنمایش HTML بود که OpenAI در فوریه 2026 به بلوکهای کد ChatGPT اضافه کرد. این ویژگی به کاربران امکان میدهد کد وب تولید شده توسط هوش مصنوعی را به عنوان یک صفحه واقعی در یک محیط ایزوله مشاهده کنند.
با این حال، محیط ایزوله این پیش نمایش به پنجره های پاپ آپ نیز اجازه باز شدن می داد. مهاجمان میتوانند از این ویژگی سوء استفاده کنند و یک فریم داخلی برای باز کردن پنجره جدیدی ایجاد کنند که توسط محدودیتهای حالت قفل پوشش داده نمیشود. در نتیجه اطلاعات ارسال شده از این پنجره به سرور مهاجم می رسد.
محققان چک پوینت اظهار داشتند که مهاجمان می توانستند از چندین مسیر مختلف حمله را انجام دهند. یک پیام مخرب، یک GPT آلوده یا حتی یک مکالمه مشترک می تواند نقطه شروع این فرآیند باشد.
پیشنمایش HTML نیز قبلاً درگیر مشکل امنیتی دیگری بود. ماه گذشته، یک آسیبپذیری مرتبط با لینکهای اشتراکگذاری شده ChatGPT امکان دسترسی به مکالمات خصوصی کاربران را فراهم کرد. این نشان می دهد که قابلیت نمایش محتوای HTML در محیط چت به یکی از موضوعات مهم بررسی های امنیتی تبدیل شده است.
در ChatGPT Classic حمله بدون کلیک انجام شد
سطح خطر این آسیب پذیری در نسخه های مختلف ChatGPT یکسان نبود. در نسخه مرورگر، کاربر برای اجرای حمله باید روی پیش نمایش HTML کلیک می کرد. مهاجم همچنین می تواند پیش نمایش را بی ضرر جلوه دهد و کاربر را فریب دهد تا کلیک کند.
اما نسخه دسکتاپ ChatGPT Classic که مبتنی بر فناوری Electron است، شرایط خطرناک تری داشت. این برنامه می تواند بدون هیچ گونه اقدام کاربر پنجره های جدیدی را باز کند. به گفته محققان Check Point، در این نسخه، به سادگی باز بودن یک مکالمه برای ارسال تاریخچه آن به سرور مهاجم کافی بود.
ChatGPT Classic نسخه قدیمی برنامه دسکتاپ OpenAI است. با این حال، این شرکت به انتشار به روز رسانی های امنیتی برای آن ادامه می دهد. با توجه به صفحه راهنمای OpenAI برای مهاجرت به برنامه دسکتاپ جدید، نسخه قدیمی در کنار برنامه جدید ChatGPT که قابلیتهای Chat، Work و Codex را ارائه میکند، همچنان از پشتیبانی امنیتی برخوردار خواهد بود.
این حمله به سرقت اطلاعات چت محدود نمی شد. مهاجمان همچنین می توانند فرم های فیشینگ را در پنجره های جدید نمایش دهند. این فرمها شبیه به محیط رسمی ChatGPT به نظر میرسیدند و به کاربران اجازه میدادند اطلاعات ورود به سیستم را وارد کنند.
OpenAI آسیب پذیری سمت سرور را در 18 سپتامبر اصلاح کرد. پس از آزمایش مجدد، Check Point تأیید کرد که روش حمله دیگر قابل استفاده نیست. بنابراین، کاربران برای مقابله با این نقص خاص نیازی به اقدامات امنیتی جداگانه ندارند.
چه کسی باید حالت قفل را فعال کند؟
اگرچه این آسیبپذیری برطرف شده است، ویژگی Lockdown Mode همچنان برای محافظت از اطلاعات حساس استفاده میشود. OpenAI تاکید می کند که این ویژگی برای همه کاربران مناسب نیست و بیشتر برای افراد و سازمان هایی طراحی شده است که با داده های محرمانه و حساس سروکار دارند.
فعال کردن این حالت برخی از ویژگی های مهم ChatGPT را محدود می کند. مرور وب به محتوای کش محدود می شود و برنامه دیگر تصاویر را مستقیماً از وب بارگیری نمی کند. Deep Research، Agent Mode، اتصال زنده به سرویس های خارجی و دانلود فایل نیز غیرفعال هستند. با این حال، تولید تصویر همچنان فعال است.
نکته مهم این است که حالت Lockdown بر نحوه استفاده از مکالمات کاربر برای آموزش مدلهای هوش مصنوعی تأثیر نمیگذارد. کاربرانی که نمی خواهند از اطلاعات چت آنها برای آموزش استفاده شود، باید این موضوع را به طور جداگانه از بخش کنترل داده ها مدیریت کنند.
نوشته شده است نوت بوک را چک کنیدکاربران واجد شرایط می توانند این ویژگی را از تنظیمات، بخش امنیت و گزینه امنیت پیشرفته فعال کنند. دسترسی به آن بستگی به نوع اشتراک و زمان در دسترس بودن این ویژگی برای حساب کاربری دارد. حساب های شخصی واجد شرایط و حساب های تجاری ChatGPT با پرداخت مستقیم می توانند از این ویژگی استفاده کنند.
کاربران همچنین می توانند حالت Lockdown را برای یک مکالمه خاص از همان منوی چت غیرفعال کنند. OpenAI توصیه می کند که پیوندهای به اشتراک گذاشته شده ناشناس در یک پنجره مرورگر خصوصی بدون ورود به سیستم باز شوند.
توانایی قفل کردن با پین برای مکالمات فردی را نباید با یک راه حل امنیتی در برابر این نوع حمله اشتباه گرفت. این ویژگی تنها از دسترسی افراد نزدیک به دستگاه به محتوای چت جلوگیری می کند و از نشت اطلاعات در حملات سایبری جلوگیری نمی کند.



گفتگو در مورد این post